インターネットの技術と運用に関わるエンジニアが一堂に会するイベント「Internet Week(IW)」。1990年代から続く歴史あるインターネットの技術カンファレンスであり、今年2026年は30回目の開催。ネットワーク運用、セキュリティ、ガバナンス、教育など多岐にわたる分野の専門家が登壇する。
2026年開催は、オンラインが11月19日(木)から11月24日(火)まで(土日除く)、オンサイトが11月25日(水)から11月27日(金)まで東京・両国 KFC Hall & Roomsで「AI時代を生き抜く術(すべ)を学べ」をテーマに開催される。
今回取り上げるのは、NTTグループで取り組んで来た脅威情報の共有と活用をふまえ、これからの情報共有を考えるプログラム「C9 世界の集合知を「使える防御」に変える – 脅威情報の共有と活用の実践 –」だ。
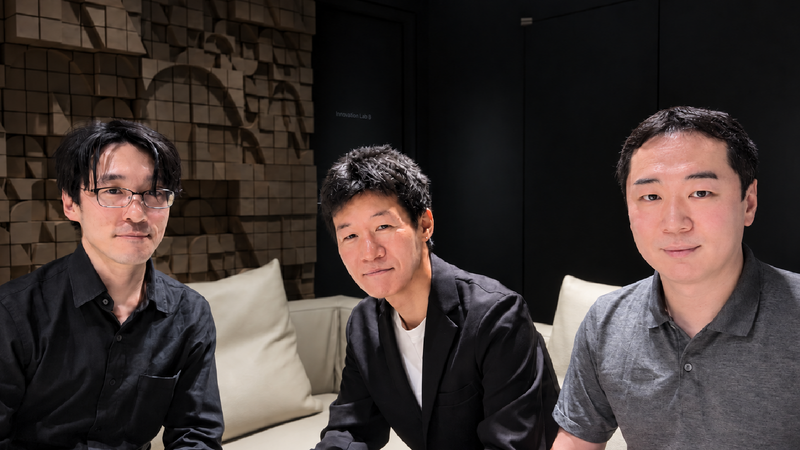
企画担当の横澤祐貴氏(独立行政法人情報処理推進機構 産業サイバーセキュリティセンター、写真左)と、講演者の小林義徳氏(株式会社NTTデータグループ 技術革新統括本部 品質保証部 情報セキュリティ推進室、写真右)、高橋福助氏(株式会社NTTデータグループ 技術革新統括本部 品質保証部 情報セキュリティ推進室、写真中央)に、企画の背景や見どころを聞いた。
●「アラートを待つ」だけの監視では足りなくなっている
― このプログラムを企画した背景や狙いを教えてください。
横澤: これまでサイバーセキュリティの監視では、防御製品がアラートを発報したことをきっかけにインシデント調査をするのが一般的でした。しかし最近は、防御側の体制づくりの難しさや攻撃の高度化によって、アラートが有効に働かないケースも出てきています。そうした状況を打破する期待から「脅威ハンティング(スレットハンティング)」という言葉をよく見かけるようになりました。脅威ハンティング自体は良い取り組みですが、その前提となる質の高い脅威情報を収集・分析し、さらにシェアすることの重要性については、もっと議論が活発になってよいと感じています。質の高い脅威情報とは何か、どうやって集めるのかを考えるきっかけにしたいと思い、企画しました。
●「実践」カテゴリ。MISPの知識は不要
― 今年のIWは「ベーシック」「実践」「最新動向」に分類されています。このプログラムはどれに当たりますか?
高橋: 「実践」の位置づけです。情報の共有と活用を扱うので、実務経験のある方を想定しています。ツールとしてはオープンソースのMISPを取り上げますが、MISP自体の知識はなくても大丈夫だと思っています。
(編集部註:MISP、Malware Information Sharing Platform、NTTDATA-CERTが脅威情報を構造化・共有するためのオープンソース基盤)
●現場での実践者に登壇を依頼
― 講演者を探す際に、どのような点を重視されましたか?
横澤: 質の高い脅威情報の収集・分析・共有という課題感に共感してくれて、なおかつ実務でそうした活動に取り組んでいる方を重視しました。小林さんはインシデントレスポンスの活動そのものが抱える課題を解決する取り組みをされていますし、高橋さんは脅威情報を共有するオープンソースツールのコントリビューターとして活動されています。まさにぴったりだと思ってお声がけしました。
●見どころは「量から質へ」の転換
― 特に注目してほしいポイントは何ですか?
小林: これまで脅威情報の共有といえばIOC情報の共有が一般的で、量がものを言う世界でした。ただ、量を重視した結果、性能や精度に問題が生じていました。そこで質へ転換し、もっとリッチで、きちんと意味の分かる情報を共有する仕組みをつくった、という背景に注目してもらえればと思います。
横澤: 私もOSINT情報を集約してインテリジェンスにする活動をしていますが、情報をリッチにすることや、それを共有可能な形にすることには課題を感じています。
小林: 難しいですよね。私たちは、脅威情報とは何かという定義から始めて、活用できる脅威情報の分類、機械処理させるための表現方法まで検討しています。この取り組みを知ったうえで、「みんなでセキュリティを高めていこう」という点に共感していただけるとうれしいです。
横澤: 高橋さんはMISPのコントリビューターでもありますが、CSIRTでの活動を踏まえてMISP側にフィードバックもされているのですか?
高橋: 実は今週末もコミットする予定です(笑)。
小林: 私たちが今回実現したかった部分は既存のバージョンではできなかったので、表現できるようにしてもらいました。
●攻撃者がAIを使う時代、集合知で対抗する
― 今年のIWテーマ「AI時代を生き抜く術を学べ」とは、どのようにつながりますか?
小林: 私たちが定義した形で脅威情報のデータを生成するには、細かい点まで含めると多くの技術が必要です。最終的にフォーマットを整える段階などで、生成AIを活用できると考えています。
高橋: 攻撃者もAIを使ってくるという文脈では、集合知で対抗するという点がリンクすると思います。MITRE ATT&CKだけでなく、Sigma、YARA、そしてMISPも、攻撃者がAIで強くなったときの対抗策のひとつではないでしょうか。
横澤: 攻撃者はAIを使ってどんどんテンポ早く攻撃してきます。それに対して、自分は未知でも他の誰かが知っていれば守れるというのが、情報を共有し合う強みですよね。
●SOCやインシデント調査の経験者におすすめ
― 本セッションはどんな方におすすめですか?
小林: 実務をされている方、特にSOCやインシデント調査の経験がある方におすすめです。脅威情報を扱っている方や、今後活用したいと考えている方にもぜひ聞いていただきたいです。
●「簡単なところからでも、まずやってみる」
― このセッションを通じて、どんな変化や対話が生まれるとよいと思いますか?
小林: 現場で使えるレベルの脅威情報の共有や活用方法について、対話が生まれるとよいと思っています。そして、情報を積極的に共有しようという変化が起きてほしいです。
横澤: 簡単なところからでもいいので、とりあえずやってみようと思ってもらえるとよいですよね。
小林: そうですね。情報共有のツールを入れること自体は難しくありませんが、その中身をどう扱うかを考えるのがとても難しいんです。取り込んだIOCもメンテナンスしないと、性能問題が出たり、フォールスポジティブが増えたりしますから。
●「個社では限界がある」からこそ、協力して防御力を高める
― 最後に、参加を検討している読者へ向けたメッセージをお願いします。
高橋: みんなで良い集合知を流せるようにしたいですし、その集合知を使ってみんなで防御力を高めていける、そんな一助になれたらと思っています。
小林: 攻撃者に対して個社で対応することに難しさを感じています。同じ悩みを持つ方同士で協力して、防御力を高める活動に貢献できればと思います。
― ありがとうございました。
プログラム概要
プログラム名: C9 世界の集合知を「使える防御」に変える ― 脅威情報の共有と活用の実践 ―
日時: 2026/11/25(水) 17:00 ~ 18:30
会場: KFC Hall & Rooms・ホール
講演者:
高橋 福助 (NTTデータグループ 技術革新統括本部 品質保証部 情報セキュリティ推進室)
小林 義徳 (NTTデータグループ 技術革新統括本部 品質保証部 情報セキュリティ推進室)
URL: https://internetweek.jp/2026/archives/program/c9