「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い | ScanNetSecurity
2026.11.18(水)

「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

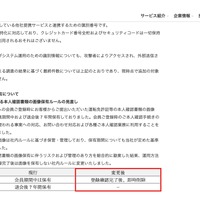
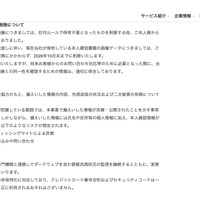
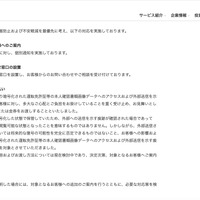
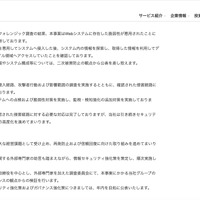
 東証プライム上場企業のパーク24株式会社は10月23日、9月25日に公表した連結子会社であるタイムズモビリティ株式会社への不正アクセスについて、第5報を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 9 枚 拡大写真

 東証プライム上場企業のパーク24株式会社は10月23日、9月25日に公表した連結子会社であるタイムズモビリティ株式会社への不正アクセスについて、第5報を発表した。

 タイムズモビリティでは9月25日午前9時7分に、タイムズモビリティ運営のカーシェアリングサービス「タイムズカー」のWebシステムで不正アクセスを検知したため、調査した結果、第三者がシステムに不正アクセスし、同社グループの保有する個人情報の一部を閲覧または不正に取得していたことが判明していた。

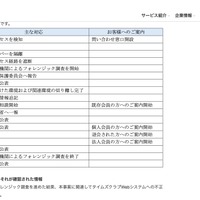
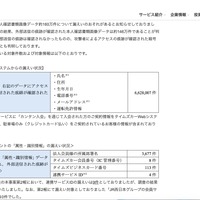
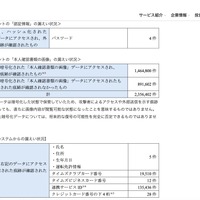
 外部専門機関によるフォレンジック調査を進めた結果、本事案に関連してタイムズクラブWebシステムへの不正アクセスを確認している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  3. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

    オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

ランキングをもっと見る
PageTop