北海道釧路市は10月15日、委託事業者への不正アクセスについて発表した。
これは8月29日に、同市の市立小中学校の学習用端末の管理運用業務を委託している株式会社ポータスの社内サーバにランサムウェア攻撃があったというもの。
ポータスでは当初、同市が利用するサーバに影響はないと報告していたが、その後の外部専門機関による調査で、同市の端末設定等に関する情報を保存していたサーバで不正アクセスの痕跡が確認され、同市に対し情報が外部に流出した可能性を否定できないとの報告を10月13日に行っている。
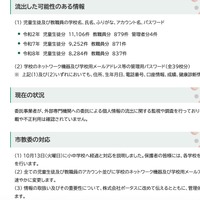
流出した可能性のある情報は下記の通り。
1.児童生徒及び教職員の学校名、氏名、ふりがな、アカウント名、パスワード
令和2(2020)年 児童生徒分11,106件、教職員分879件、管理者分4件
令和7(2025)年 児童生徒分9,252件、教職員分871件
令和8(2026)年 児童生徒分8,284件、教職員分837件
2.学校のネットワーク機器及び学校用メールアドレス等の管理用パスワード(全39校分)
ポータスでは、外部専門機関への委託による個人情報の流出に関する監視や調査を行っており、現時点で同市に関する情報の掲載や不正利用は確認されていない。
同市では10月13日に、小中学校に経過と対応を説明しており、各学校を通じて順次、保護者に経過説明と謝罪を行う。
同市では、全ての児童生徒及び教職員のアカウントと学校のネットワーク機器及び学校用メールアドレス等の管理用パスワードを変更する。
同市では、情報の取扱い及びその重要性についてポータスに改めて伝えるとともに、管理体制についても確認と指導を行うとのこと。