
日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査 | ScanNetSecurity
2026.11.13(金)

日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

 データ損失の原因としては、悪意のある、または犯罪目的の内部関係者が 53%(世界平均 46%)で最も多く、侵害された内部関係者 49%、不注意な内部関係者 45%が続いた。また、重大なデータ損失を経験した日本の組織の CISO の 98%(同 93%)が、退職する従業員が要因の一つだったと回答した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー

 日本プルーフポイント株式会社は 11 月 5 日、年次レポート「2026 Voice of the CISO」の日本語版を発表した。重大なデータ損失を経験した日本の組織の割合は、2025 年の 35%から 2026 年は 49%に上昇した。世界平均は 66%から 53%に減少しており、日本は逆の傾向を示した。

 調査は 2026 年 5 月、日本を含む 16 か国・地域で、従業員数 1,000 人以上の組織の CISO 1,600 人超(各市場 100 人)を対象に実施した。

 データ漏えいが発生した日本の組織では事業への影響も深刻化しており、金銭的損失を挙げた割合は 9%から 43%へ、攻撃後の復旧コストは 34%から 41%へ増加した。データ損失の原因としては、悪意のある、または犯罪目的の内部関係者が 53%(世界平均 46%)で最も多く、侵害された内部関係者 49%、不注意な内部関係者 45%が続いた。また、重大なデータ損失を経験した日本の組織の CISO の 98%(同 93%)が、退職する従業員が要因の一つだったと回答した。

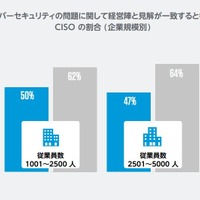
 生成 AI をセキュリティリスクと捉える日本の CISO は前年比 17 ポイント上昇の 62%(同 78%)となった。65%(同 79%)は、リソースや専門性が十分に拡充されないまま、AI 関連リスクの管理を担うことになると見込んでいる。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  2. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

  3. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

ランキングをもっと見る
PageTop




