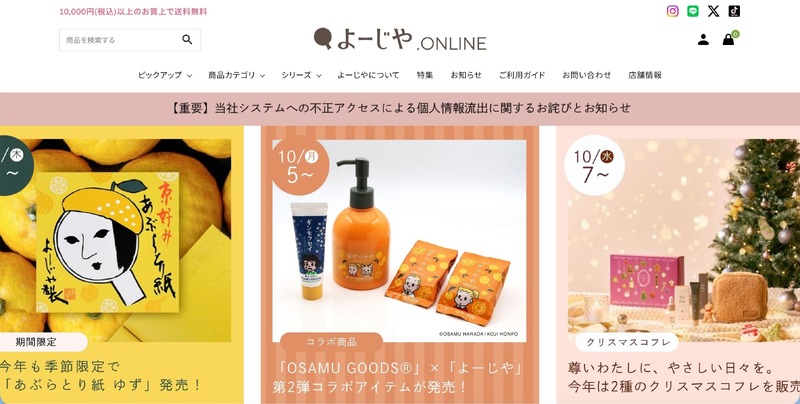
株式会社よーじやは11月9日、同社が利用する会員情報管理システムへの不正アクセスについて発表した。
これは同社が利用する会員情報管理システムに対し、外部の第三者から会員情報を取得するためのシステム連携機能(API)を不正に利用したアクセスがあり、同社会員の個人情報の一部が取得された事実が判明したというもの。
同社で漏えいを確認した個人情報は下記の通り。
確認済み件数:131,557名
潜在的な最大件数:134,344名
対象:2026年11月7日時点で同社会員サービス(店舗・オンラインショップ・アプリ)に登録している一部顧客
漏えいした情報項目:氏名、フリガナ、住所、電話番号、生年月日、性別、メールアドレス、会員番号等の会員情報、購買統計情報
同社では11月7日未明に、会員情報取得APIに対する外部からの不正アクセスを確認後、緊急調査を開始し、応急処置の検討・実施に着手し、下記の対策を講じている。
1.不正アクセスに利用された可能性のあるAPI認証キーを無効化し、新たな認証キーを発行。
2.正常なシステム通信への影響がないことを確認した上で、不正アクセスの発信元となったIPアドレスからの通信を完全に遮断。
3.不正アクセスの対象となったAPIについて、一定の条件に該当するアクセスを制限する機能を追加し、不審なアクセスを遮断する対策を実施。
同社ではシステム提供元および外部セキュリティ調査機関と連携し、API認証キー流出の具体的な経路特定に向けた調査を進めている。
同社では、今回判明した原因を踏まえた再発防止策を講じ、情報セキュリティ体制のさらなる強化に取り組むとのこと。