不動産投資サイト「楽待」にリスト型攻撃、加盟店への問い合わせ一覧のダウンロードを確認 | ScanNetSecurity
2026.11.19(木)

不動産投資サイト「楽待」にリスト型攻撃、加盟店への問い合わせ一覧のダウンロードを確認

 楽待株式会社は10月19日、同社が運営する不動産投資サイト「楽待」での不正ログインの発生について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

 楽待株式会社は10月19日、同社が運営する不動産投資サイト「楽待」での不正ログインの発生について発表した。

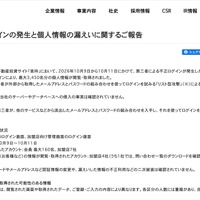
 これは10月9日から10月11日に、「楽待」会員向けのログイン画面と加盟店向け管理画面のログイン画面に対し、第三者からのリスト型攻撃と推測される不正ログインを確認したというもの。

 不正ログインのあったのは会員 最大160名、加盟店7社のアカウントで、加盟店以外の情報が閲覧・取得されたアカウントは加盟店4社、うち1社では問い合わせ一覧のダウンロードを確認している。第三者に閲覧・取得された可能性のある情報は下記の通り。

・会員のアカウント:最大160名
項目:氏名、住所、メールアドレス、電話番号、生年月日、職業、年収・自己資金・保有不動産などの資産情報、お気に入り物件、不動産会社とのメッセージ

・加盟店のアカウント:7社
項目:会社名、代表者名、スタッフの氏名・メールアドレス・写真、請求先の宛名、住所、物件情報など

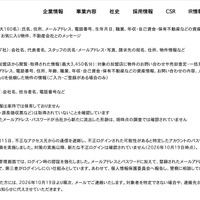
・不正ログインされた加盟店から閲覧・取得された情報:最大3,450名分
項目:対象の加盟店に物件の問い合わせや売却査定・一括見積もりの依頼をした際の氏名、メールアドレス、電話番号、住所、年齢、職業、年収・自己資金・保有不動産などの資産情報、問い合わせ内容、メッセージの件名・冒頭部分、査定・見積もりを依頼した物件の情報

・加盟店の取引先など
項目:会社名、担当者名、電話番号など

 同社では10月19日から順次、不正ログインの対象者に個別にメールで連絡する。

 同社では10月15日に不正なアクセス元からの通信を遮断し、不正ログインされた可能性があると特定したアカウントのパスワードを無効化するなどの緊急対策を実施している。また同社では、加盟店向けの管理画面でのログイン時の認証を強化している。

 同社ではセキュリティ強化に努めるとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  3. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

  4. Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

    Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

  5. イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

    イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

ランキングをもっと見る
PageTop