株式会社Joshinは10月26日、10月17日に公表した同社ネットワークへの不正アクセスについて、第2報を発表した。
同社では10月16日に、同社ネットワークで異常を検知したため調査をしたところ、ネットワークの一部で不正アクセスを受けた形跡を確認したため、不正アクセスの形跡が見られるサーバをネットワークから遮断するなどの措置を講じた結果、同社の一部サービスを利用できない状態となっている。
同社では顧客情報の保護とシステムの安全性確保を最優先に、外部専門機関と連携し不正アクセスの詳細の究明と影響範囲の調査を進めている。
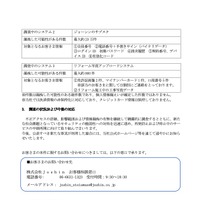
現時点の調査結果で、下記の情報が漏えいした可能性が判明している。
・会員情報データベースサーバ:最大約600万件
項目:氏名、住所、電話番号、会員番号
・ジョーシンのサブスク:最大約23万件
項目:会員番号、電話番号+手書きサイン(バイナリデータ)、ログインID・初期パスワード、請求履歴、契約番号・デバイスID、有効化コード
・リフォーム写真アップロードシステム:最大 約800件
項目:免許証画像2件・マイナンバーカード1件、口座番号5件、リフォーム施工中の工事写真データ
同社では、免許証画像、マイナンバーカード、口座番号が漏えいした可能性がある顧客に対し、個別に連絡を行っている。
同社では、不正アクセスの詳細、影響範囲、情報漏えいの有無を継続して網羅的に調査するとともに、「新たな社会課題となっているセキュリティの脆弱性への対処を迅速に進め」、再発防止および停止中のサービスの早期再開に向けて取り組むとのこと。