GMOリサーチ&AI株式会社は11月11日、10月5日に公表した同社が運営するアンケートサイト「infoQ」への不正アクセスについて、最終報を発表した。
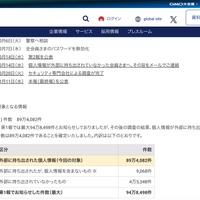
同社では10月2日以降に、「infoQ」のサーバに第三者から不正アクセスがあり、会員の個人情報が外部に持ち出されたこと、一部会員のポイントが本人の意思によらずAmazonギフトコードに交換されたことを確認していた。10月3日午前に会員からの問い合わせを受けて調査した結果、不正アクセスが発覚した。
セキュリティ専門会社の調査結果によると、ポイントの不正な交換が行われたのは計643件・計2,955,000円(対象会員453名)で、交換先ごとに下記の通り確定している。
1.Amazonギフトコード:639件・計2,953,000円(対象会員450名)
第2報では611件・計2,869,500円としていたが、新たに28件(計83,500円・21名)が判明している。
2.GMOポイント:2件・計1,000円(対象会員2名)
交換されたポイントは対象会員本人のGMO IDに付与されているが、本人の意思によらない交換であり、取り消しができないため、補填の対象とする。
3.ドットマネー:1件・500円(対象会員1名)、選べるe-GIFT:1件・500円(対象会員1名)
ドットマネー、選べるe-GIFTは、いずれも交換の申請のみで、交換は完了していない。同社で対象会員のアカウントにポイントを返還する。
同社では、不正に交換されたポイントの全額を補填し、11月18日のサービス再開時に対象となる会員のアカウントに付与し、付与が完了した会員に個別にメールで案内する。
同社では調査結果を踏まえ、下記の再発防止策を、サービス再開(11月18日)までにすべて実施するとのこと。
・不正アクセスに悪用されたシステムの使用廃止と、新システムへの作り替え
・外部からの不正なアクセスを検知・遮断する仕組みの強化
・セキュリティ体制・管理体制の見直し
・infoQへのログイン方法の変更(GMO One Account株式会社が提供するログイン・ID管理サービス「1アカウント」を利用したログイン方式への変更)