Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成 | ScanNetSecurity
2026.11.19(木)

Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

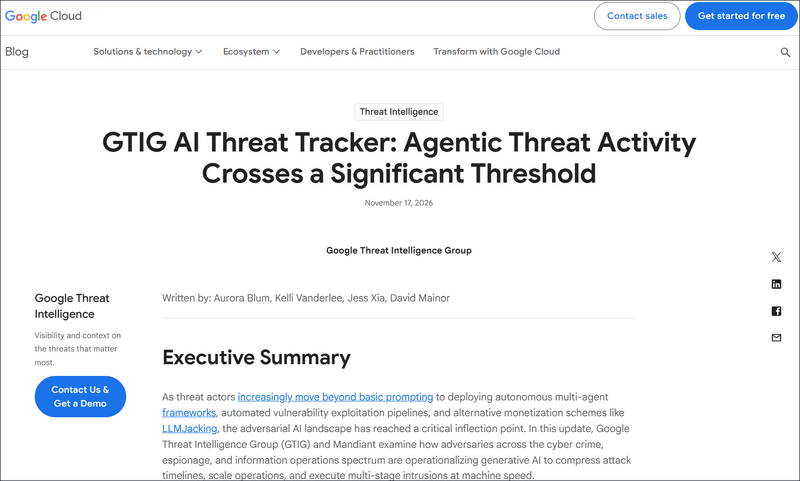
 ロシア語を話すとみられる攻撃者が、AI エージェントを使い、人間が関与しないまま、セキュリティパッチを実際に動作するエクスプロイトに変え、最終的に被害組織のデータを盗み出した。Google 脅威インテリジェンスグループ( GTIG )によれば、こうした事例は初めてだという。

国際 TheRegister
https://cloud.google.com/blog/topics/threat-intelligence/agentic-threat-activity-crosses-a-significant-threshold
https://cloud.google.com/blog/topics/threat-intelligence/agentic-threat-activity-crosses-a-significant-threshold 全 1 枚 拡大写真

 ロシア語を話すとみられる攻撃者が、AI エージェントを使い、人間が関与しないまま、セキュリティパッチを実際に動作するエクスプロイトに変え、最終的に被害組織のデータを盗み出した。Google 脅威インテリジェンスグループ( GTIG )によれば、こうした事例は初めてだという。

 Google は、この攻撃を、同社の報告書「 AI 脅威トラッカー」の 2026 年第 4 四半期版に記録した。第 3 四半期と比べて、攻撃者が LLM を完全自律型の脆弱性の発見と悪用に使う手法が、大きく進んだことを示すものだとしている。

 このケースでは、脅威ハンターが、インターネットに露出していたステージングサーバー(攻撃用のツールやデータを置いて作業するためのサーバー)を発見した。このサーバーでは、複数のフロンティアモデル(最先端の大規模 AI モデル)やローカルモデル(自前の環境で動かすモデル)と連携して、脆弱性の調査と攻撃への兵器化を行う、マルチエージェント型のフレームワークが動いていた。報告書によれば、「 exploit_agent 」と呼ばれるこのフレームワークは、ロシア語のツールを使っており、「人気のある Web アプリケーションソフトウェア」について、更新前後のコードの違いを継続的に調べるよう設定されていた。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  3. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

ランキングをもっと見る
PageTop