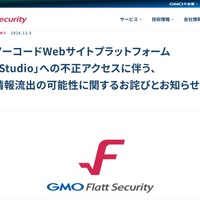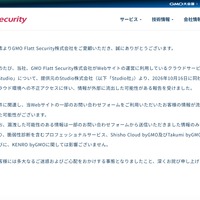
GMO Flatt Security株式会社は11月5日、同社がWebサイトの運営に利用しているStudio株式会社が提供するノーコードWebサイトプラットフォーム「Studio」への不正アクセスについて発表した。
これは9月30日から10月1日に、Studioのクラウド環境に対し一部機能の脆弱性を悪用した不正アクセスが発生し、Studioが10月14日に対処するまでの間、データを外部から取得できる状態となっていたというもの。10月16日にGMO Flatt Securityに報告があった。
流出した可能性があるのは、2026年10月1日までにGMO Flatt Security Webサイトの下記フォームから送信された情報。
・flatt.techにおけるオープンソース開発者応援プログラムフォーム
対象:OSSレポジトリのリンク、メールアドレス 最大149件
・shisho.devにおけるShisho Cloudの資料ダウンロード、事前登録、資料請求フォーム
対象:会社名、職種・ロール・チーム名、氏名、メールアドレス 最大319件
同社では対象者に個別に連絡を行っている。
また同社では、該当フォーム・サイトの切り替えと外部サービス連携など漏えいの可能性がある認証情報の無効化を行っているとのこと。