不正プログラムか人間かの違いだけ、既存対策は標的型攻撃にも有効(CA Technologies) | ScanNetSecurity
2026.09.19(土)

不正プログラムか人間かの違いだけ、既存対策は標的型攻撃にも有効(CA Technologies)

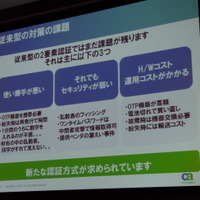
CA Technologiesは8月30日、都内で企業向けに情報セキュリティ対策のセミナーを開催し、同社ソリューション技術本部 セキュリティソリューション技術部 シニアコンサルタント 斎藤俊介氏が、講演「標的型攻撃とその対応方針」を行った。

研修・セミナー・カンファレンス セミナー・イベント
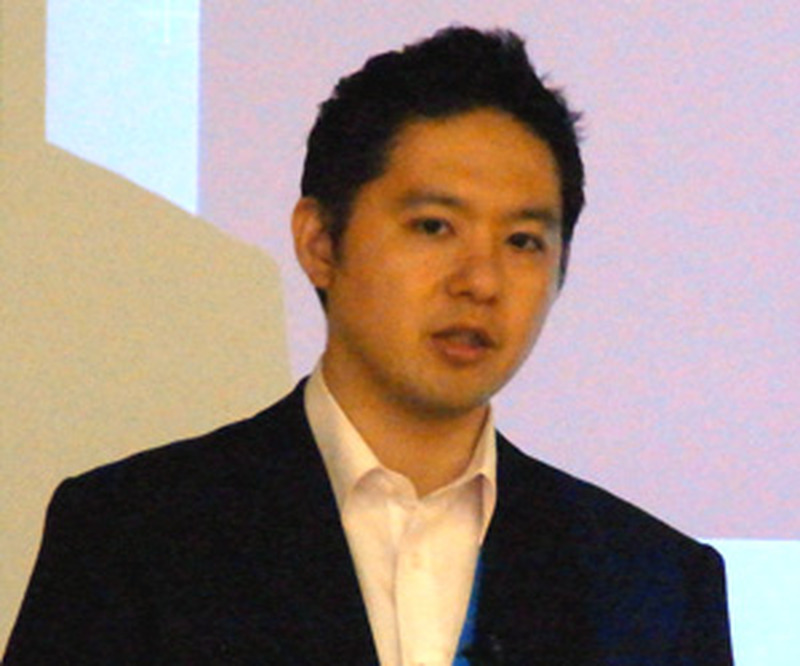
「標的型攻撃は、社内の重要情報を盗み出すのが、生身の人間かプログラムかの違いだけ」CA Technologies 斎藤俊介氏
「標的型攻撃は、社内の重要情報を盗み出すのが、生身の人間かプログラムかの違いだけ」CA Technologies 斎藤俊介氏 全 4 枚 拡大写真
CA Technologiesは8月30日、都内で企業向けに情報セキュリティ対策のセミナーを開催し、同社ソリューション技術本部 セキュリティソリューション技術部 シニアコンサルタント 斎藤俊介氏が、講演「標的型攻撃とその対応方針」を行った。

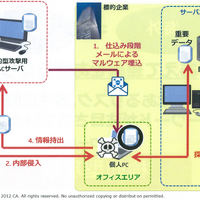
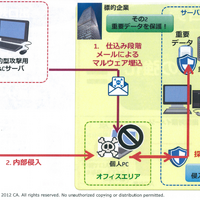
標的型攻撃とは、APT(Advanced Persistent Threat)とも呼ばれ、ターゲットとした企業や団体に対し、新しい脆弱性を攻撃するウイルス等を用いて、企業ネットワーク内に不正プログラムを送り込み感染させ、不正プログラムを外部から操作し、社内ネットワークの重要情報を見つけ出し、集め、外部に送信する。現時点で完璧な対策は存在せず、入口で不正プログラムの侵入を防ぐことは難しい。いまや、感染することを前提にした対策が推奨されている。

斎藤氏は「標的型攻撃は、社内の重要情報を盗み出すのが、生身の人間が盗むのか不正プログラムが盗むかの違いがあるだけで、何も新しい攻撃ではない」と述べ、これまで行われてきた、情報漏えい対策や、アイデンティティ管理などのセキュリティ対策などの、社内ネットワーク内部で行われる不正なアクセスを防ぐ対策が有効であると語った。

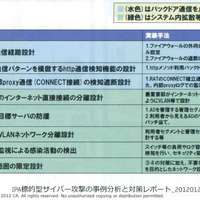
同氏は、不正プログラムが外部と行う通信のブロック(出口対策)と、不正プログラムが社内ネットワークで行う重要情報の検索を無効化するための重要データの保護の必要性を訴え、特に、重要データがおさめられたサーバの保護を行うことは、委託先などの第三者からIDやパスワードなどが漏えいするなどの事故が起こった場合にも備えることができると強調した。

《ScanNetSecurity》

関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop