Android端末を狙う標的型攻撃が今後一般化か--攻撃の兆候を初めて確認(トレンドマイクロ) | ScanNetSecurity
2026.11.07(土)

Android端末を狙う標的型攻撃が今後一般化か--攻撃の兆候を初めて確認(トレンドマイクロ)

トレンドマイクロは、Androidを搭載したスマートフォンやタブレット端末を狙う標的型攻撃の兆候を初めて確認したと発表した。

脆弱性と脅威 脅威動向
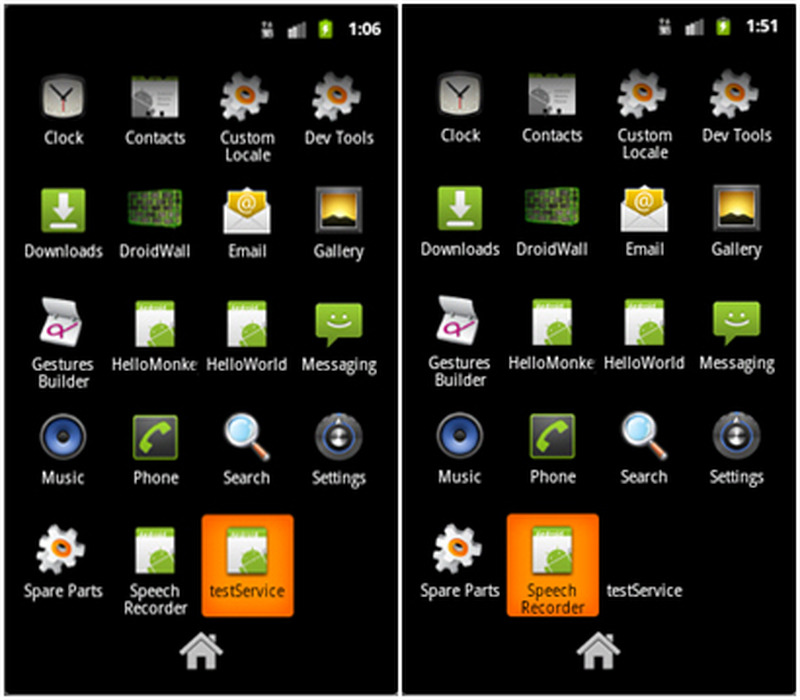
「Luckycat」の指令サーバの調査で確認した2個のAndroid向け不正アプリ。右側はアイコンが表示されていない
「Luckycat」の指令サーバの調査で確認した2個のAndroid向け不正アプリ。右側はアイコンが表示されていない 全 1 枚 拡大写真
トレンドマイクロ株式会社は9月11日、Androidを搭載したスマートフォンやタブレット端末を狙う標的型攻撃の兆候を初めて確認したと発表した。これは、同社のリサーチペーパー「AndroidおよびMac OS Xを狙う持続的標的型攻撃ツールの登場」で明らかにしたもの。同社では、2011年6月から行われているとみられる一連の持続的標的型攻撃「Luckycat」の継続的な調査において、Windows、Mac OS、Linuxといった攻撃対象のOSを判別して別の不正プログラムを送り込むスクリプトを確認するとともに、開発途中と見られるAndroid向けの不正アプリを発見した。

Luckycatの指令サーバ(C&Cサーバ)の調査により、2個のAndroid向け不正アプリを確認した。アプリの名称は双方ともに「testService」となっており、コードは同様だが、アイコンの表示・非表示の違いがある。アプリの機能は、遠隔操作ツール(Remote Access Trojan)と酷似しており、リアルタイムに感染端末を遠隔操作し、識別番号(IMEI)や電話番号などを外部のサーバに送信する。なお、リモートシェルによる感染端末上でのコマンドの不正実行機能も確認されたが、未完成だという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop