月例セキュリティ情報6件を公開、最大深刻度「緊急」は4件(日本マイクロソフト) | ScanNetSecurity
2026.10.13(火)

月例セキュリティ情報6件を公開、最大深刻度「緊急」は4件(日本マイクロソフト)

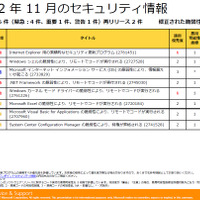
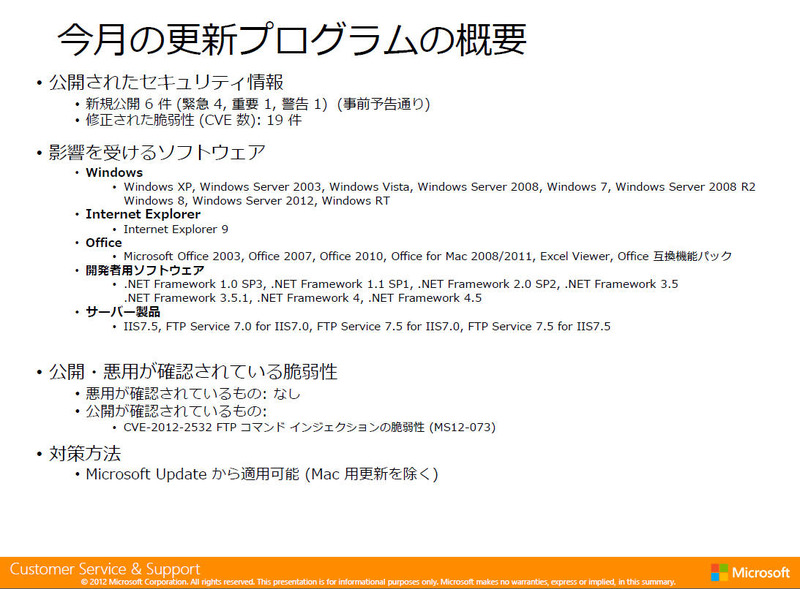
日本マイクロソフトは、2012年11月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り6件で、最大深刻度「緊急」が4件、「重要」「警告」がそれぞれ1件となっている。

脆弱性と脅威 セキュリティホール・脆弱性
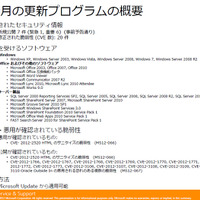
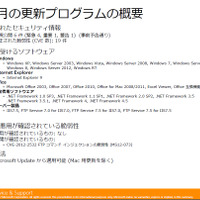
2012年11月のの更新プログラムの概要
2012年11月のの更新プログラムの概要 全 4 枚 拡大写真
日本マイクロソフト株式会社は11月14日、2012年11月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り6件で、最大深刻度「緊急」が4件、「重要」「警告」がそれぞれ1件となっている。今回の更新プログラムで修正された脆弱性は、CVEベースで19件。内容は以下の通り。

「緊急」
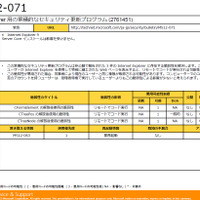
MS12-071:Internet Explorer 用の累積的なセキュリティ更新プログラム(2761451)要再起動
MS12-072:Windows シェルの脆弱性により、リモートでコードが実行される(2727528)要再起動
MS12-074:.NET Framework の脆弱性により、リモートでコードが実行される(2745030)再起動が必要な場合あり
MS12-075:Windows カーネルモード ドライバーの脆弱性により、リモートでコードが実行される(2761226)要再起動

「重要」
MS12-076」Microsoft Excel の脆弱性により、リモートでコードが実行される(2720184)再起動が必要な場合あり

「警告」
MS12-073:Microsoft インターネット インフォメーション サービス(IIS)の脆弱性により、情報漏えいが起こる(2733829)再起動が必要な場合あり

このうち、脆弱性が公開されているものは「MS12-073」に含まれる「FTPコマンドインジェクションの脆弱性(CVE-1012-2532)」となっており、今回、悪用が確認されているものはない。マイクロソフトでは適用優先度の最も高いものとして「MS12-071」および「MS12-075」を挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

    教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

  2. JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

    JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

  3. ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

    ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

  4. 穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

    穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

  5. 家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

    家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

ランキングをもっと見る
PageTop