AndroidスマートフォンからDDoS攻撃、新種トロイの木馬を検出(Dr.WEB) | ScanNetSecurity
2026.10.27(火)

AndroidスマートフォンからDDoS攻撃、新種トロイの木馬を検出(Dr.WEB)

Dr.WEBは、Androidを標的とする新たな悪意のあるプログラム「Android.DDoS.1.origin」を確認したとして警告を発表した。

脆弱性と脅威 脅威動向
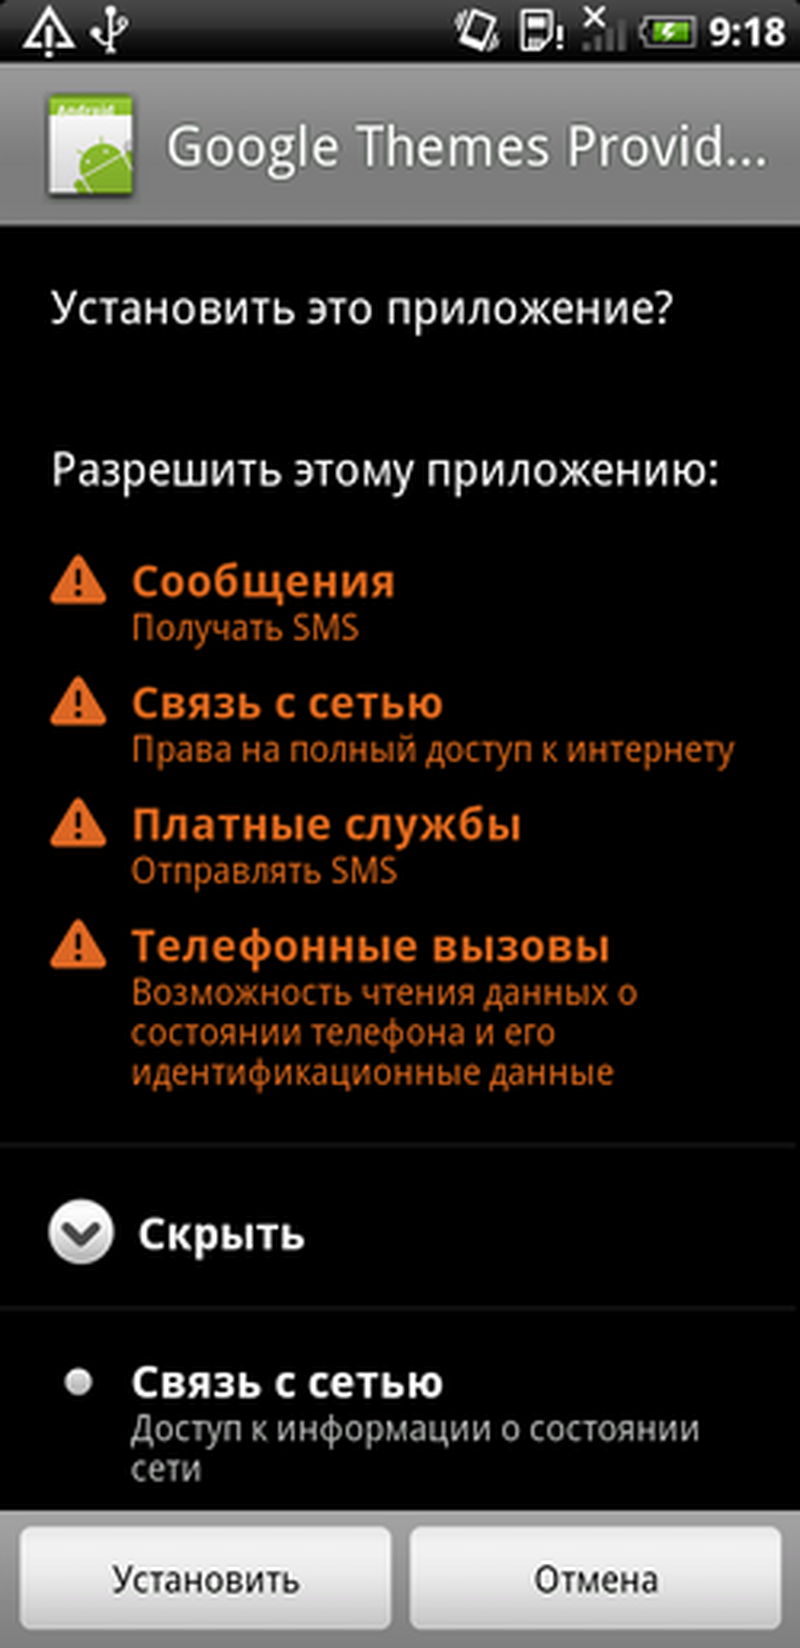
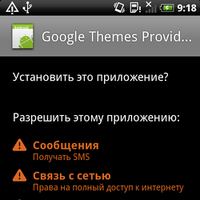
「Android.DDoS.1.origin」のアクセス権限画面(ロシア語)
「Android.DDoS.1.origin」のアクセス権限画面(ロシア語) 全 2 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は1月7日、Androidを標的とする新たな悪意のあるプログラム「Android.DDoS.1.origin」を確認したとして警告を発表した。本プログラムは、さまざまなインターネットリソースに対してDDoS攻撃を実行し、犯罪者のコマンドに応じてショートメッセージを送信することが可能となる。インストールされると、偽のGoogle Playアプリケーションアイコンを作成し、ユーザがGoogle Playにアクセスしようとするとオリジナルのアプリケーションを起動させる。

起動されるとリモートサーバへの接続を試み、成功した場合は被害者の携帯番号を犯罪者へ送信し、SMSコマンドを待機する。実行可能なコマンドには、指定されたサーバに対する攻撃やSMSの送信がある。犯罪者からのコマンドに [server:port] パラメータが含まれていた場合はサーバ攻撃の指示であり、指定されたアドレスに対してデータパケットの送信を開始する。コードが難読化されていることが特徴で、同社では第三者による違法行為(競合相手のサイトを攻撃、SMSを使用して製品を宣伝、ショートナンバーにSMSを送信することでユーザを有料サービスに加入させるなど)に利用される可能性もあるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop