IEの脆弱性を悪用する攻撃を国内でも複数確認、パッチ適用を呼びかけ(日本IBM) | ScanNetSecurity
2026.09.25(金)

IEの脆弱性を悪用する攻撃を国内でも複数確認、パッチ適用を呼びかけ(日本IBM)

日本IBMは、2012年12月に公開されたInternet Explorerの脆弱性を悪用する攻撃を確認したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
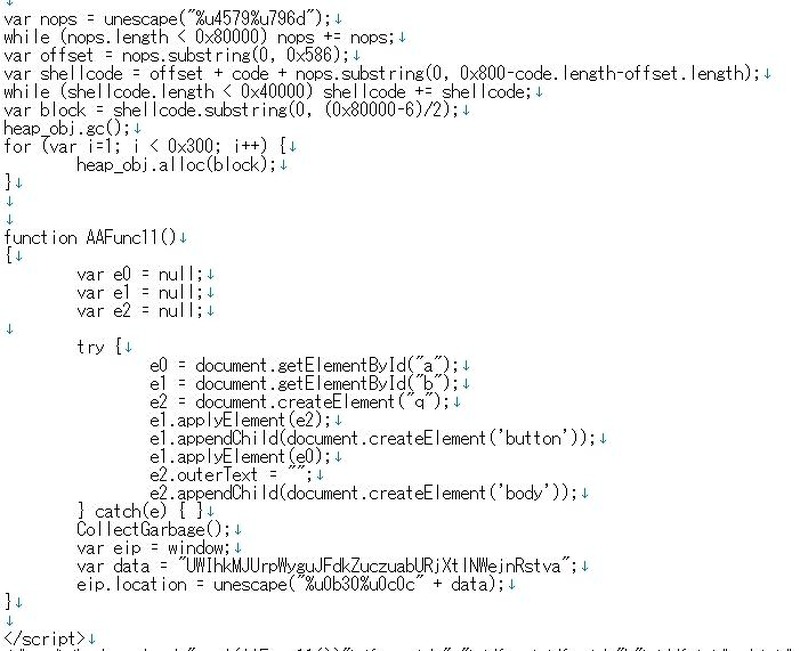
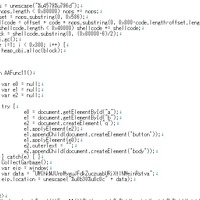
本脆弱性を悪用する不正なJavaScriptを含むHTMLファイルの一部(例)
本脆弱性を悪用する不正なJavaScriptを含むHTMLファイルの一部(例) 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は1月23日、2012年12月に公開されたInternet Explorerの脆弱性を悪用する攻撃を確認したとして、注意喚起を発表した。東京SOC(Tokyo SOC)では、2012年12月29日にマイクロソフト社より脆弱性に関するアドバイザリ(2794220)が公開され、2013年1月15日に同社よりパッチ(MS13-008)がリリースされたInternet Explorerの脆弱性を悪用するドライブ・バイ・ダウンロード攻撃が行われていることを確認している。

また、日本語の複数のWebサイトに、この脆弱性を悪用する攻撃を行うスクリプトが存在することを確認した。これは、日本のインターネットユーザを主なターゲットとした攻撃であると考えられるとしている。Tokyo SOCでは、この脆弱性を悪用する攻撃を複数の顧客で検知している。実際の被害が発生している事例は確認されていないが、攻撃がすでに行われていることから引き続き注意が必要な状況であるとしている。攻撃のターゲットとなる脆弱性を持つソフトウェアはMS13-008のパッチ未適用のMicrosoft Internet Explorer 6、7、8であり、MS13-008のパッチの適用後は攻撃の影響を受けることはないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  2. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  3. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  4. 「paperlogic」に不正アクセス、現時点で情報の閲覧や外部への持ち出しが行われた痕跡は見つからず

    「paperlogic」に不正アクセス、現時点で情報の閲覧や外部への持ち出しが行われた痕跡は見つからず

  5. スマートフォンアプリ「東北電力 よりそうeねっと」にハードコードされた暗号鍵使用の脆弱性

    スマートフォンアプリ「東北電力 よりそうeねっと」にハードコードされた暗号鍵使用の脆弱性

ランキングをもっと見る
PageTop