IEの脆弱性を悪用する日本語のメール攻撃が増加、注意を呼びかけ(日本IBM) | ScanNetSecurity
2026.10.27(火)

IEの脆弱性を悪用する日本語のメール攻撃が増加、注意を呼びかけ(日本IBM)

日本IBMは、Windowsコモンコントロールの脆弱性(MS12-027)を悪用する不正なメールの増加を確認したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
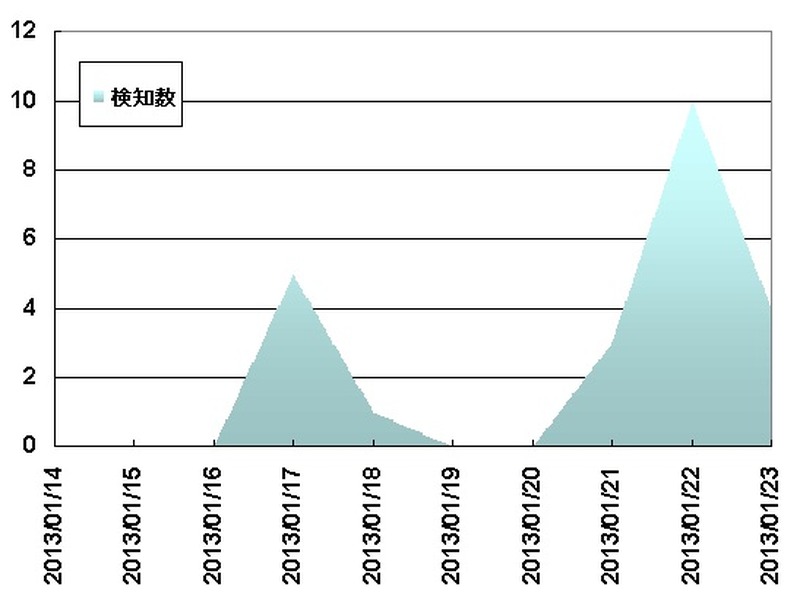
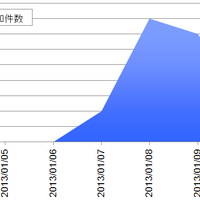
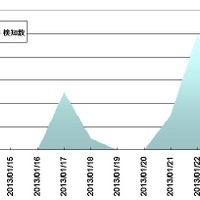
東京SOCでの「MS12-027:CVE-2012-0158の脆弱性」を悪用する不正なメールの検知状況
東京SOCでの「MS12-027:CVE-2012-0158の脆弱性」を悪用する不正なメールの検知状況 全 2 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は1月25日、Windowsコモンコントロールの脆弱性(MS12-027)を悪用する不正なメールの増加を確認したとして、注意喚起を発表した。東京SOC(Tokyo SOC)では、2013年1月17日17時頃から複数の環境において、「MS12-027:CVE-2012-0158の脆弱性」を悪用するDOCファイルが添付された不正なメールが送信され始めたことを検知しているという。本脆弱性の悪用を狙うメールは脆弱性公開直後の2012年4月17日に確認され、その後2012年9月中旬頃まで検知件数が増加していた。最近は減少傾向にあったが、今回改めて増加が確認されたため再度の注意喚起となった。

不正なメールに添付されるドキュメントファイルを開くと、不正なコードが実行されてウイルスに感染してしまう可能性がある。今回確認されたメールはフリーメールのアドレスから送信されており、中国簡体字が使用されているが、送信者名に日本人の名前が使われ、日本人送信者を騙っている。東京SOCでは対策として、見知らぬアドレスからのメールに注意すること、添付ファイルやリンクを不用意に開かないことを勧めている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  3. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. 「大起水産公式アプリ」に不正アクセス、顧客17万4,933人の個人情報が漏えいした可能性

    「大起水産公式アプリ」に不正アクセス、顧客17万4,933人の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop