「Oracle Java 7」の脆弱性に対応するアップデートが公開(JVN) | ScanNetSecurity
2026.09.14(月)

「Oracle Java 7」の脆弱性に対応するアップデートが公開(JVN)

IPAおよびJPCERT/CCは、Oracleが提供する「Oracle Java 7」に複数の脆弱性が存在すると「JVN」で発表した。これは、Oracle社がJava 7のアップデートを公開したことを受けたもの。なお、本脆弱性を使用した攻撃が観測されている。

脆弱性と脅威 セキュリティホール・脆弱性
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は2月4日、Oracleが提供する「Oracle Java 7」に複数の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。これは、Oracle社がJava 7のアップデートを公開したことを受けたもの。なお、本脆弱性を使用した攻撃が観測されている。

「Java Platform Standard Edition 7(Java SE 7)Update 13 より前のバージョン」「Java SE Development Kit(JDK 7)Update 13 より前のバージョン」「Java SE Runtime Environment(JRE 7)Update 13 より前のバージョン」、またこれらの製品を含むJava Platform Standard Edition 7(1.7, 1.7.0)を使用しているすべてのWebブラウザなどのシステムには、Javaのサンドボックスを回避され、任意のコードが実行可能な脆弱性が存在する。

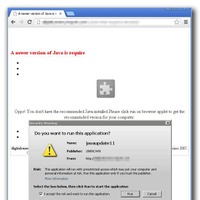
この脆弱性が悪用されると、細工されたJavaアプレットが埋め込まれたWebページや、Java Network Launching Protocol(JNLP)ファイルを開くことで、任意のコードが実行される可能性がある。Javaサーバアプリケーションの場合、細工されたファイルを処理することで任意のコードが実行される可能性がある。また、スタンドアロンのJavaアプリケーションも本脆弱性の影響を受ける可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。なお、WebブラウザのJavaプラグインを無効にすることでも、本脆弱性の影響を軽減できるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  2. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  3. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  4. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop