新生銀行を騙るフィッシングサイトを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.26(月)

新生銀行を騙るフィッシングサイトを確認(フィッシング対策協議会)

フィッシング対策協議会は、新生銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
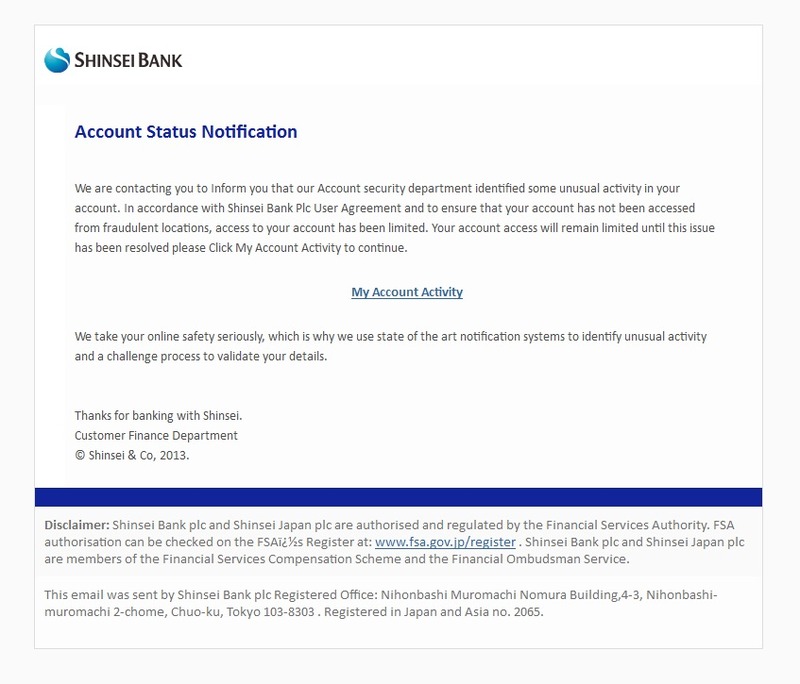
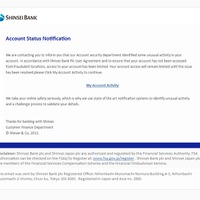
新生銀行を騙るフィッシングメール
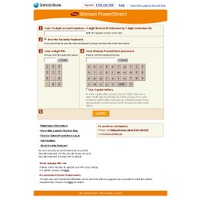
新生銀行を騙るフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は5月29日、新生銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。これは新生銀行からのメールを騙るもので、英語のメールとなっている。メールには、いくつかのセキュリティ機能を有効にするためにログインを促すもので、リンクをクリックすると英語のログイン画面が表示される。ここではアカウント名と暗証番号、パスワードを入力させようとする。確認されているフィッシングサイトのURLは以下の通り。

短縮URL
http://tinyurl.com/●●●●

転送先のフィッシングURL
http://●●●●.com/floreseborboletas/thumbnails/japaneseupd/login_index.htm
http://www.●●●●.com/floreseborboletas/thumbnails/japaneseupdat/login_index.htm
http://●●●●●.net/images/index_shinsei_2805_6.html

5月29日12時の時点でフィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてログインに必要な情報(ログインIDやパスワード)を入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. 「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

    「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

  3. ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

    ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

  4. 誤送信が発覚して 10 分未満で委託元の宮城県に報告

    誤送信が発覚して 10 分未満で委託元の宮城県に報告

  5. トホホすぎる 日本企業「内製化率50%」目標

    トホホすぎる 日本企業「内製化率50%」目標

ランキングをもっと見る
PageTop