標的型攻撃、遠隔操作事件、不正送金--2012年の脅威を総括(ラック) | ScanNetSecurity
2026.10.01(木)

標的型攻撃、遠隔操作事件、不正送金--2012年の脅威を総括(ラック)

ラックは、「JSOC侵入傾向分析レポートVol.19」を発表した。2012年は、特にApache Struts2、Tomcat、JBoss といったミドルウェアの脆弱性や設定不備を狙った攻撃が増加し、実際に被害を受けたケースがあった。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「JSOC侵入傾向分析レポートVol.19」
「JSOC侵入傾向分析レポートVol.19」 全 2 枚 拡大写真
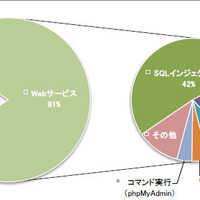
株式会社ラックは6月14日、「JSOC侵入傾向分析レポートVol.19」を発表した。本レポートは、同社JSOCのセキュリティ監視サービスにおいて蓄積されたIDS、IPS、ファイアウォールのログに基づいて、攻撃者の侵入傾向を分析したレポート。2012年1月~12月にわたり集計したネットワークセキュリティ動向のサマリとなっている。JSOCの調べでは、特にApache Struts2、Tomcat、JBoss といったミドルウェアの脆弱性や設定不備を狙った攻撃が増加し、実際に被害を受けたケースがあった。組織内部におけるウイルス感染では、高度な機能を持つリモート制御プログラムや潜伏能力に長けたウイルスによる被害が増加している。これらのウイルスは、組織を狙った標的型メール攻撃や攻撃ツールキットを用いたドライブバイダウンロード攻撃で感染を広げており、ウイルス対策ソフトウェアでは感染を発見できないことが多い状況となっている。

個人のインターネット利用においては、遠隔操作事件やオンラインバンキングの不正送金に関連するウイルスが非常に注目を集めた。これまで国外で発生していたセキュリティ犯罪のターゲットが、日本国内の個人ユーザにも及んでいると指摘している。企業や組織においては、ユーザに同意を得ない個人情報や属性情報の収集、データセンタにおける管理のあり方などが、セキュリティ上の問題として注目を集めた。さらに2012年は、インターネット上での抗議活動に伴うサイバー攻撃が国内でも大きな話題となった。「Anonymous」に代表されるハクティビストたちが抗議活動として行うDDoS攻撃やWebサイトの改ざんといった攻撃は、企業や組織における新たなリスクとなっている。レポートでは、これらの脅威についての傾向とともに、対策についても詳しく紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 長野県大町市デジタルアーカイブサイトに不正アクセス、オンラインカジノサイト誘導ページに改ざん

    長野県大町市デジタルアーカイブサイトに不正アクセス、オンラインカジノサイト誘導ページに改ざん

  2. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

    佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

  5. 今日もどこかで情報漏えい 第52回「2026年8月の情報漏えい」約一割で逮捕・懲戒・行政指導

    今日もどこかで情報漏えい 第52回「2026年8月の情報漏えい」約一割で逮捕・懲戒・行政指導

ランキングをもっと見る
PageTop