日本の安全保障を狙う攻撃を確認、添付ファイルのクリックでPC乗っ取りも(エフセキュアブログ) | ScanNetSecurity
2026.11.12(木)

日本の安全保障を狙う攻撃を確認、添付ファイルのクリックでPC乗っ取りも(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで、日本の安全保障に関する業務に携わる人たちに対してマルウェア付きのメールが届いているとして、その手口を紹介している。

脆弱性と脅威 脅威動向
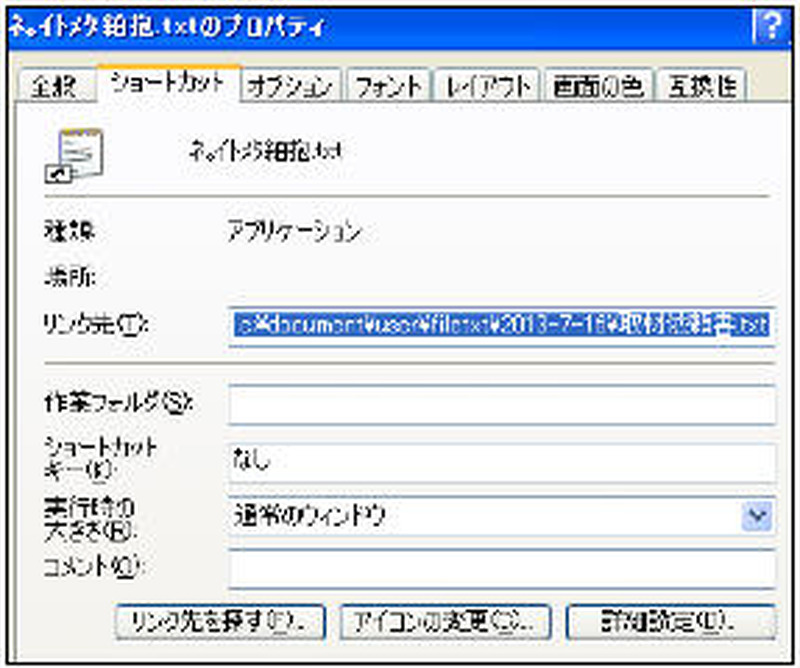
プロパティを確認すると、txtファイルへのショートカットになっているように見える
プロパティを確認すると、txtファイルへのショートカットになっているように見える 全 2 枚 拡大写真
サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで7月25日、日本の安全保障に関する業務に携わる人たちに対してマルウェア付きのメールが届いているとして、その手口を紹介している。これは、メールの添付ファイルとして「取材依頼書」というファイル名のzipファイルが届くというもの。このファイルを展開すると、テキストファイルへのショートカットが入っている。

プロパティを確認すると、確かにtxtファイルへのショートカットになっているように見える。しかし、リンク先の欄を左にスクロールしていくと、別の文字列が出てきて、本当のリンク先は%ComSpec% ...であることがわかる。%ComSpec%というのはコマンドプロンプト(cmd.exe)を意味するので、このリンク先の欄で攻撃者が指定した命令を実行させられてしまう、つまりは攻撃者にPCを乗っ取られてしまうことになる。今回の事例では、もしショートカットをクリックしてしまうと、感染したPCのフォルダやファイルの情報を盗み出し、最終的にはPC内のファイルの内容を盗み出す仕組みになっていた。福森氏は、人から送られてきたショートカットはクリックしてはいけないと警告している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

ランキングをもっと見る
PageTop