
[DEFCON21] 如何にしてミニクーパーをハッキングするか ~ 自動車のCANメッセージのリバースエンジニアリング
iSecのセキュリティ研究者 Jason Staggs 氏は「DEFCON21」において、自動車を制御するCANネットワークのメッセージを解析することにより、ブレーキシステムやエンジン制御ユニットなどを不正に操作することを2003年型のミニクーパーを使用して検証したと発表した。
国際
海外情報
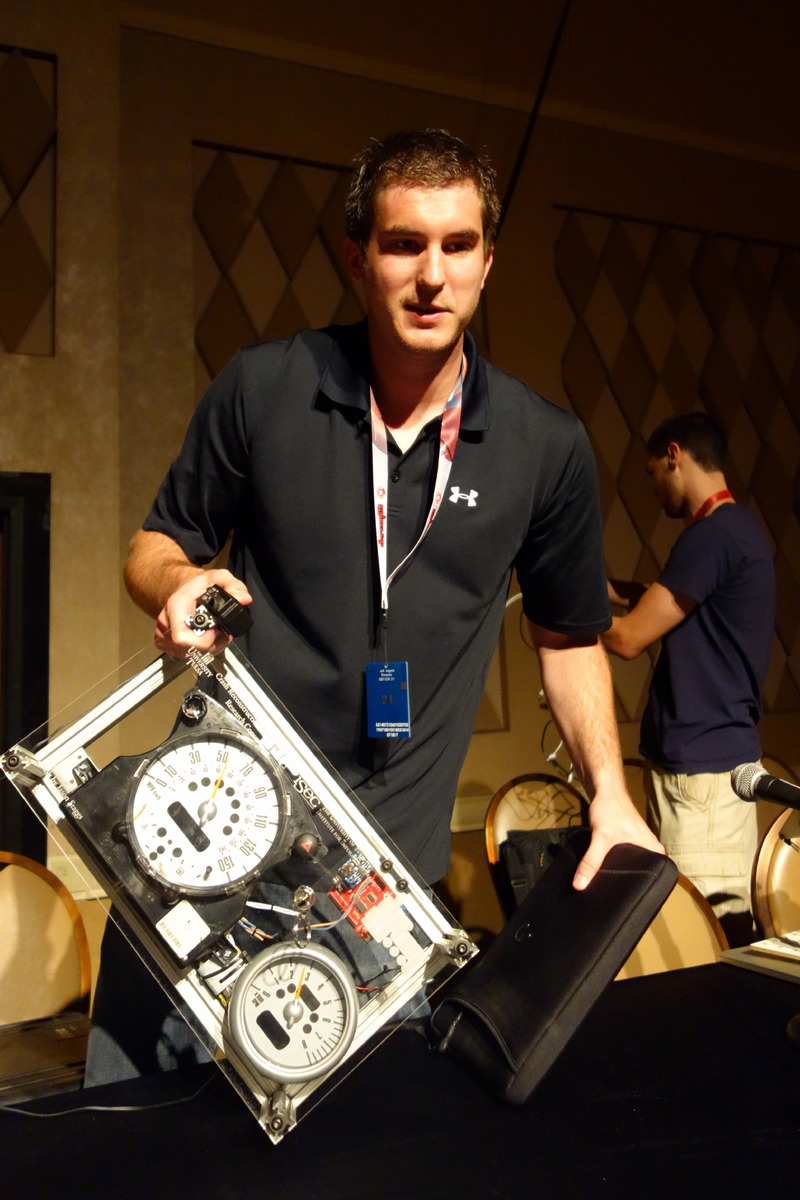
2013年8月3日(現地時間)米ラスベガスで開催された「DEFCON21」で、iSecのセキュリティ研究者 Jason Staggs 氏は、自動車を制御するCANネットワークのメッセージを解析することにより、ブレーキシステムやエンジン制御ユニットなどを不正に操作することを2003年型のミニクーパーを使用して検証したと発表した。
CAN(Controller Area Networks)はBosch社が1986年に作った規格で、車輌内のシステムを制御するためのプロトコルだ。車輌のシステム制御のためにはメッセージがやり取りされるが、このメッセージの仕様は安全を守るため、また独自のプロトコルであるため公開されていない。しかし、Jason Staggs 氏はファジングなどを使ってリバースエンジニアリングすることによってこれを解析した。
Jason Staggs 氏は実証実験として、ミニクーパーのスピードメーターとタコメーターを単なる時計にしてしまうデモを行った。ArduinoとCAN Controller Librariesを使用したツールを用いることで、ミニクーパーのメーターは時速などを表すのではなく、時間を表示する時計として機能させることに成功した。
実証実験ではブレーキシステムなどにはアクセスは行わなかった。また、現状ではCANにアクセスするためには有線でアクセスする必要があり、無線で外部から不正にアクセスできるものではないという。ただし、今後は無線でアクセスできるCANも登場する可能性はある。
《》
関連記事

この記事の写真
/




