成果報酬型の脆弱性診断サービス登場 | ScanNetSecurity
2026.11.12(木)

成果報酬型の脆弱性診断サービス登場

 株式会社CyberCrewは1月26日、「成果報酬型脆弱性診断サービス」を2月2日から提供開始すうrと発表した。1月26日から同サービスの先行予約の受付を開始する。

製品・サービス・業界動向 新製品・新サービス
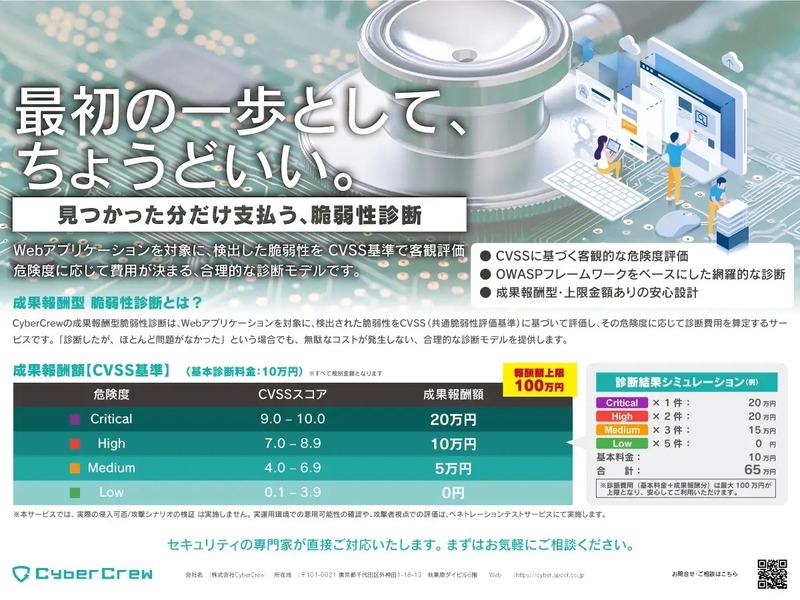
「成果報酬型脆弱性診断サービス」イメージ
「成果報酬型脆弱性診断サービス」イメージ 全 1 枚 拡大写真

 株式会社CyberCrewは1月26日、「成果報酬型脆弱性診断サービス」を2月2日から提供開始すると発表した。1月26日から同サービスの先行予約の受付を開始する。

 同サービスは、Webアプリケーションを対象に実施する脆弱性診断で、検出された脆弱性をCVSS(共通脆弱性評価基準)に基づいて評価し、その危険度に応じて診断費用を算定する成果報酬型(上限金額あり)で、「診断はしたが、重大な問題は見つからなかった」という場合でも、不要なコストが発生しにくい設計となっている。

 同サービスの基本診断料金は10万円で、「Critical(CVSS 9.0–10.0)」が20万円、「High(CVSS 7.0–8.9)」が10万円、「Medium(CVSS 4.0–6.9)」が5万円、「Low(CVSS 0.1–3.9)」が0円で、成果報酬額の上限は100万円。なお同サービスでは、実際の侵入可否や特定の攻撃シナリオに基づく擬似侵入テストは実施しない。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop