標的型メール攻撃は「ばらまき型」から「やりとり型」へ、巧妙化が進む(警察庁) | ScanNetSecurity
2026.10.13(火)

標的型メール攻撃は「ばらまき型」から「やりとり型」へ、巧妙化が進む(警察庁)

警察庁は、2013年上半期のサイバー攻撃情勢について発表した。同期間中も引き続き、国内の民間事業者などに対して情報窃取を目的とした標的型メール攻撃が行われた。

脆弱性と脅威 脅威動向
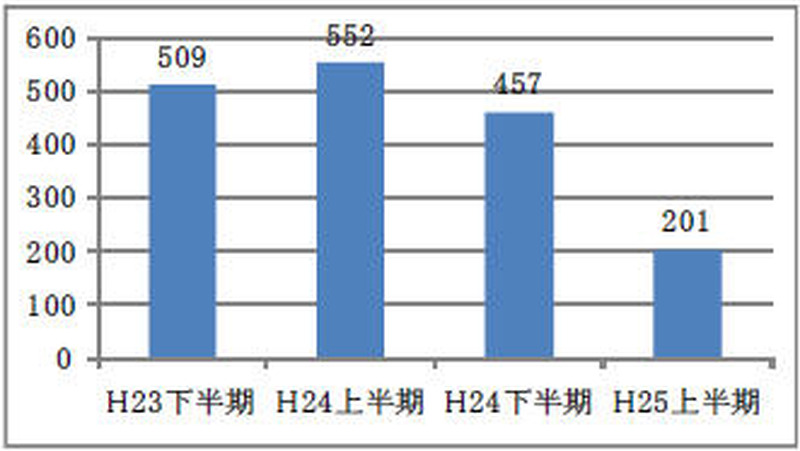
警察が把握した標的型メール攻撃の件数
警察が把握した標的型メール攻撃の件数 全 2 枚 拡大写真
警察庁は8月22日、2013年上半期のサイバー攻撃情勢について発表した。同期間中も引き続き、国内の民間事業者などに対して情報窃取を目的とした標的型メール攻撃が行われた。同期間に警察が把握した標的型メール攻撃の件数は201件と、前年同期比でマイナス351件(マイナス63.6%)と大幅に減少した。減少の要因は、国内外の情勢に乗じて情報提供等を詐称するメールを関係各方面に大量に送付する「ばらまき型」攻撃の減少であるとしている。

しかし、その一方で業務に関連する内容のメールのやりとりを何通か行った上で標的型メールを送付する「やりとり型」攻撃は、昨年1年間で2件であったものが、本年上半期だけで33件を確認した。やりとりの内容は、採用に関する質問等が5割強、製品に関する不具合の問合せ等が約3割となっている。標的型メールの送信元アドレスは、フリーメールアドレスを使用するものが6割強であった。また、送付された不正プログラムの半数は、見かけ上、画像ファイルや文書ファイルに偽装するなど巧妙化が進んでいる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

    ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

  2. JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

    JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

  3. 教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

    教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

  4. 家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

    家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

  5. 穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

    穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

ランキングをもっと見る
PageTop