「Tor」への接続ユーザ数の急増の背景に、ボットネットによる悪用(トレンドマイクロ) | ScanNetSecurity
2026.10.05(月)

「Tor」への接続ユーザ数の急増の背景に、ボットネットによる悪用(トレンドマイクロ)

トレンドマイクロは、匿名通信システム「Tor」への接続ユーザ数が8月19日以降、著しく増加している要因についてブログで解説している。

脆弱性と脅威 脅威動向
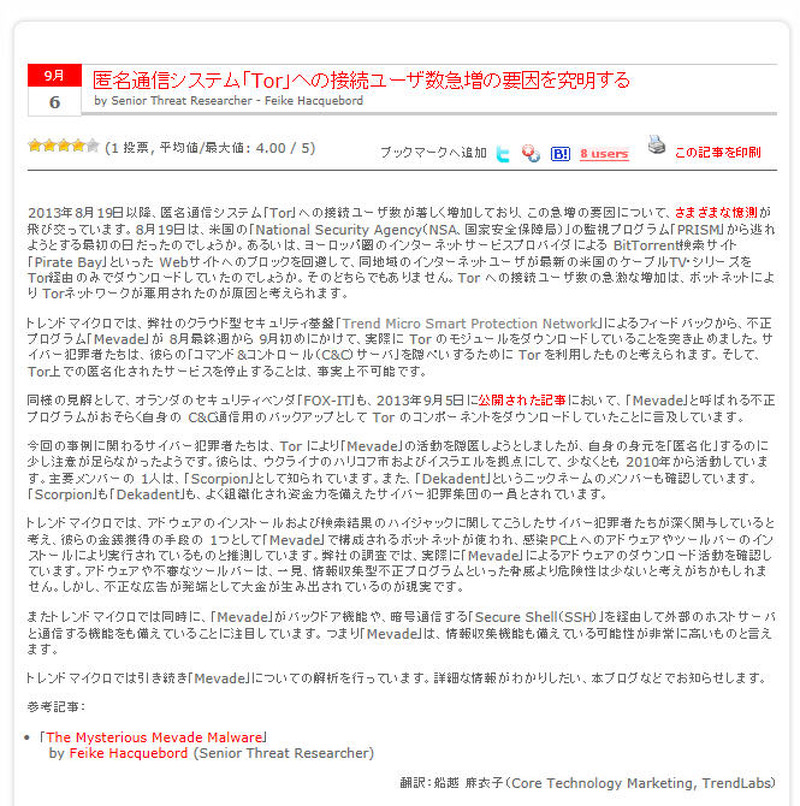
トレンドマイクロのブログ記事
トレンドマイクロのブログ記事 全 1 枚 拡大写真
トレンドマイクロ株式会社は9月6日、匿名通信システム「Tor」への接続ユーザ数が8月19日以降、著しく増加している要因について、ブログで解説している。同社によると、Torへの接続ユーザ数の急激な増加は、ボットネットによりTorネットワークが悪用されたのが原因と考えられるとしている。同社のクラウド型セキュリティ基盤「Trend Micro Smart Protection Network」によるフィードバックから、不正プログラム「Mevade」が8月最終週から9月初めにかけて、実際にTorのモジュールをダウンロードしていることを突き止めた。

サイバー犯罪者たちは、彼らのC&Cサーバを隠ぺいするためにTorを利用したものと考えられる。そして、Tor上での匿名化されたサービスを停止することは、事実上不可能となる。オランダのセキュリティベンダ「FOX-IT」も、「Mevade」と呼ばれる不正プログラムがおそらく自身のC&C通信用のバックアップとしてTorのコンポーネントをダウンロードしていたことに言及している。ただし、今回の事例に関わるサイバー犯罪者たちは、自身の身元を「匿名化」するのに少し注意が足らなかったようで、主要メンバーが確認されている。トレンドマイクロでは、彼らの金銭獲得の手段のひとつとして「Mevade」で構成されるボットネットが使われ、感染PC上へのアドウェアやツールバーのインストールにより実行されているものと推測している。また「Mevade」は、情報収集機能も備えている可能性が非常に高いとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. アイ・エス・ビーのホームページが改ざん被害、閲覧者が不正なサイトへ誘導される可能性

    アイ・エス・ビーのホームページが改ざん被害、閲覧者が不正なサイトへ誘導される可能性

  3. 1998 年開始 ~ 2026 年 2 月 25 日で gooメールがサービス終了

    1998 年開始 ~ 2026 年 2 月 25 日で gooメールがサービス終了

  4. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  5. 「侵入前提」にちょっと待った ~ HENNGE が月額 950 円の MDR サービスに脆弱性診断まで付帯したワケ

    「侵入前提」にちょっと待った ~ HENNGE が月額 950 円の MDR サービスに脆弱性診断まで付帯したワケPR

ランキングをもっと見る
PageTop