「Adobe Flash Player」に複数の脆弱性、アドビがアップデート公開(JPCERT/CC) | ScanNetSecurity
2026.09.23(水)

「Adobe Flash Player」に複数の脆弱性、アドビがアップデート公開(JPCERT/CC)

JPCERT/CCは、米アドビ社が「Security updates available for Adobe Flash Player:APSB13-21」を公開したことについて注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
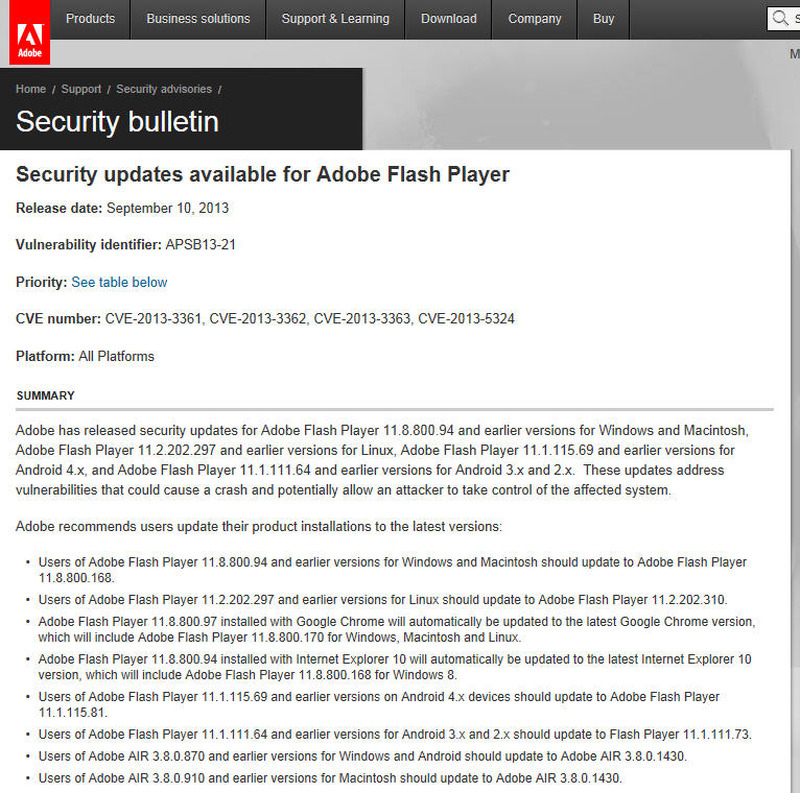
アドビによる発表(英語)
アドビによる発表(英語) 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は9月11日、米アドビ社が「Security updates available for Adobe Flash Player:APSB13-21」を公開したことについて注意喚起を発表した。「Adobe Flash Player 11.8.800.94 およびそれ以前(Internet Explorer 10 以前、Mozilla Firefoxなど)」および「Adobe Flash Player 11.8.800.97 およびそれ以前(Google Chrome)」には、複数の脆弱性が存在する。

リモートの攻撃者は、これらの脆弱性(CVE-2013-3361、CVE-2013-3362、CVE-2013-3363、CVE-2013-5324)を使用する細工したコンテンツをユーザに開かせることで、Adobe Flash Playerを不正終了させたり、任意のコードを実行させる可能性がある。JPCERT/CCでは、アドビ社が提供する対策済みソフトウェアへアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  2. AIは脆弱性診断士の夢を見るか? 脆弱性検査ツール「AeyeScan」を編集長上野が使ってみた

    AIは脆弱性診断士の夢を見るか? 脆弱性検査ツール「AeyeScan」を編集長上野が使ってみたPR

  3. ホテル白菊が利用する宿泊予約・販売管理システムに不正アクセス、フィッシングメール送信を確認

    ホテル白菊が利用する宿泊予約・販売管理システムに不正アクセス、フィッシングメール送信を確認

  4. xxx.soumu.go.jp などのサブドメインも拒否に ~ 総務省を装うフィッシングメール対策強化

    xxx.soumu.go.jp などのサブドメインも拒否に ~ 総務省を装うフィッシングメール対策強化

  5. サイバーセキュリティ総務大臣奨励賞:中島明日香氏、神薗雅紀氏、島根県邑南町など受賞(総務省)

    サイバーセキュリティ総務大臣奨励賞:中島明日香氏、神薗雅紀氏、島根県邑南町など受賞(総務省)

ランキングをもっと見る
PageTop