「MC受注センター」のWebサーバに不正アクセス、個人情報流出の可能性(コムテック) | ScanNetSecurity
2026.09.18(金)

「MC受注センター」のWebサーバに不正アクセス、個人情報流出の可能性(コムテック)

コムテックは、同社が運営する通販受注システム「MC受注センター」のWebサーバに対して外部からの不正アクセスが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
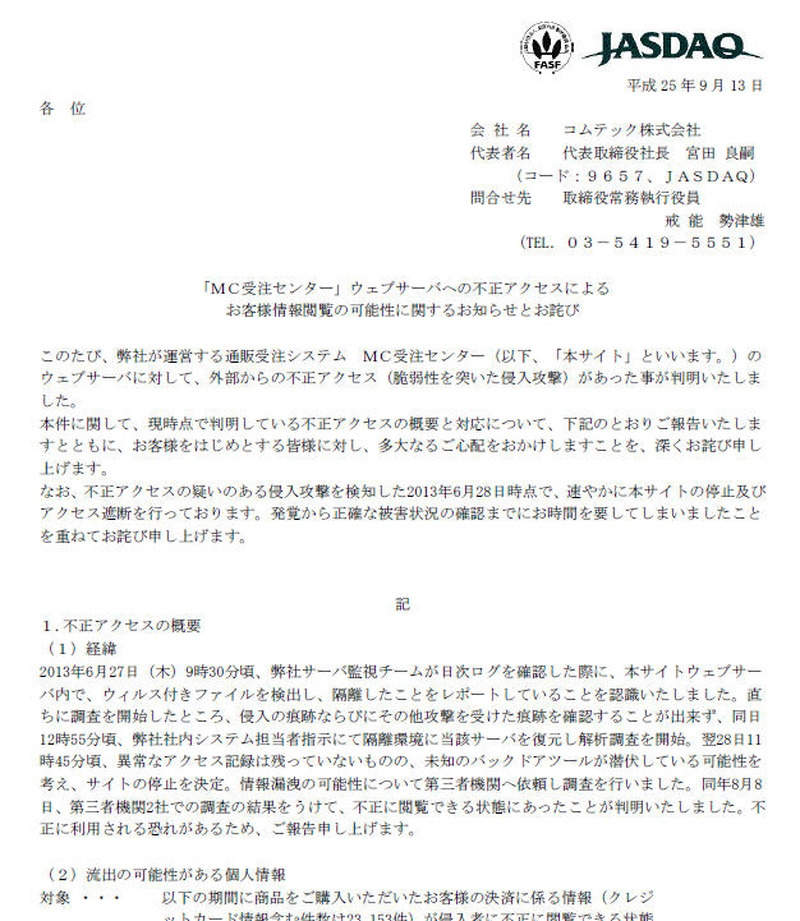
コムテックによる発表
コムテックによる発表 全 1 枚 拡大写真
コムテック株式会社は9月13日、同社が運営する通販受注システム「MC受注センター」のWebサーバに対して外部からの不正アクセスが判明したと発表した。これは6月27日9時30分頃、同社サーバ監視チームが日次ログを確認した際に、本サイトWebサーバ内でウイルス付きファイルを検出し、隔離したことをレポートしていることを認識したというもの。直ちに調査を開始したところ、侵入の痕跡ならびにその他攻撃を受けた痕跡を確認することができず、同日12時55分頃に同社社内システム担当者指示にて隔離環境に当該サーバを復元し解析調査を開始した。

翌28日11時45分頃、異常なアクセス記録は残っていないものの、未知のバックドアツールが潜伏している可能性を考え、サイトの停止を決定。情報漏えいの可能性について第三者機関へ依頼し調査を行った。8月8日、第三者機関2社での調査の結果をうけて、不正に閲覧できる状態にあったことが判明した。流出した可能性のある個人情報は、2006年3月6日から2013年6月26日までの間に商品を購入したユーザの決済に関する情報で、クレジットカード情報を含む件数は23,153件。内容は、「購入者氏名」「購入者住所」「購入者電話番号」「購入者メールアドレス」「購入商品名」「購入金額」「クレジットカード情報(カード番号、カード名義人名、カード有効期限)」となっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop