「goo」を騙るフィッシングメールを確認(フィッシング対策協議会) | ScanNetSecurity
2026.09.14(月)

「goo」を騙るフィッシングメールを確認(フィッシング対策協議会)

 フィッシング対策協議会は10月1日、ポータルサイト「goo」を騙るフィッシングメールが出回っているとして、注意喚起する文章を公開した。

脆弱性と脅威 脅威動向
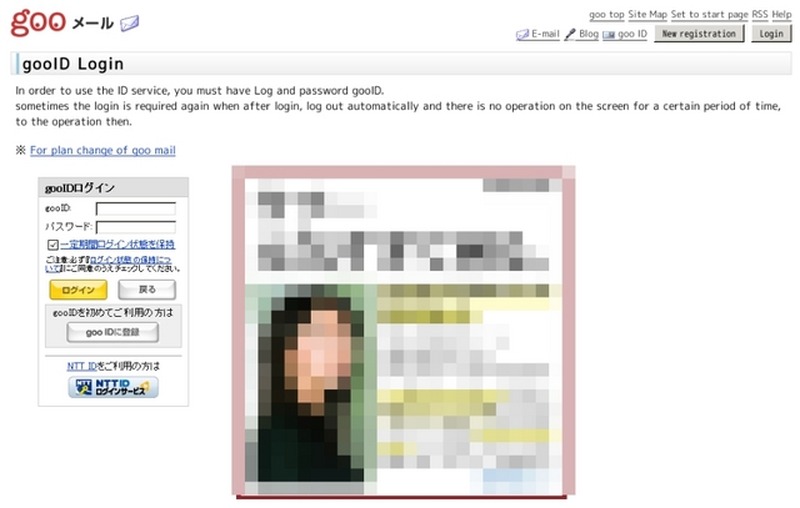
偽サイトの画面
偽サイトの画面 全 2 枚 拡大写真
 フィッシング対策協議会は10月1日、ポータルサイト「goo」を騙るフィッシングメールが出回っているとして、注意喚起する文章を公開した。

 それによると、「我々は現在、アカウントメンテナンスに取り組んでいます」といった文章で、アカウント更新を要請する内容のメールが出回っているとのこと。メール本文にはURLが記載されているが、「http://www.bmcc.●●●●.my/wp-content/pageflip/upload/goo/goomail.htm」など無関係なサイトに誘導されるものとなっている。

 メール本文中には「いま、私たちとあなたのアカウントを更新します」「これは強制的な尺度である」など、意味の通じない日本語が見かけられ、海外のサイバー犯罪者からの攻撃と見られる。またアクセス先のフィッシングサイトも、日本語と英語が混在しているなど、一目見て不審なものとなっている。

 10月1日10時半時点で、フィッシングサイトは稼働中で、同協議会ではJPCERT/CCに閉鎖のための調査を依頼したとのこと。またgooを運用するNTTレゾナントでも、注意を呼びかけている。

ポータルサイト「goo」を騙るフィッシングが出現……スパムメールに注意

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop