標的型攻撃のARPスプーフィングに利用するハッキングツールを特定(トレンドマイクロ) | ScanNetSecurity
2026.10.29(木)

標的型攻撃のARPスプーフィングに利用するハッキングツールを特定(トレンドマイクロ)

トレンドマイクロは、ARPスプーフィングを利用した攻撃を自動化するハッキングツールを9月に確認したとブログで発表した。

脆弱性と脅威 脅威動向
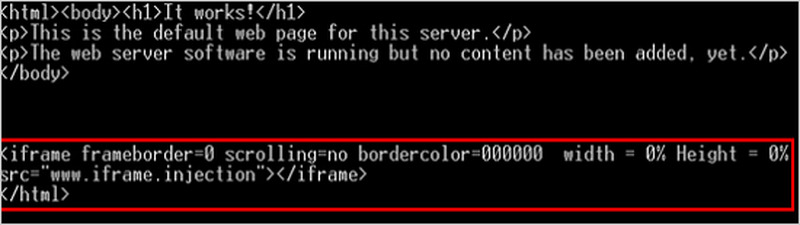
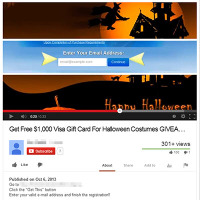
挿入された iframe
挿入された iframe 全 3 枚 拡大写真
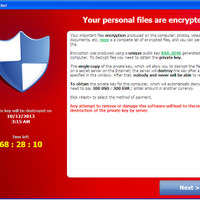
トレンドマイクロ株式会社は10月29日、ARPスプーフィングを利用した攻撃を自動化するハッキングツールを9月に確認したとブログで発表した。この種の攻撃を利用したWebサイトへのiframeの挿入や、偽のソフトウェア更新の通知、SSL接続の妨害も確認しているという。ARPスプーフィングは、持続的標的型攻撃の流れを「事前調査」「初期潜入」「C&C通信」「情報探索」「情報集約」「情報送出」の6段階に分けた場合の「情報探索」で使用される攻撃ツールで、同一のLAN上の他のPCへのアクセスを試みるもの。

ARPスプーフィングを利用した攻撃を自動化するハッキングツールは一般的なものとなっているが、トレンドマイクロは同社の製品で「HKTL_ARPSPOOF」として検出されるハッキングツールを特定した。さまざまなプロトコルに対応しており、FTPやHTTP、IMAP、NetBIOS、POP3、SMB、SMTPといった多種多様なプロトコルから認証情報を収集する機能を備えている。このハッキングツールは、これらのプロトコルからユーザ名およびパスワードを抽出するため、ネットワークトラフィックを確認する。収集された情報は、暗号化されたファイルに保存され、攻撃者はこれらを意のままにアップロードをすることができる。

ユーザは、複数のアカウントで同じパスワードを使いまわす傾向があるため、これらの認証情報は、収集されたひとつのアカウントだけでなく、幅広いサービスにわたって利用されると思われる。このツールはまた、TLSおよびSSLのトラフィックに対して「中間者攻撃(Man-In-The-Middle攻撃)」を実行することも可能。ユーザが警戒を怠り、認証情報の失効に関する警告を無視すると、安全でないTLS/SSLを使用するWebサイトへと送信されたあらゆる認証情報が、攻撃者により収集および利用される可能性がある。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  4. 製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

    製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

  5. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

ランキングをもっと見る
PageTop