SAPソフトを標的とするトロイの木馬を確認、今後の展開に注意(Dr.WEB) | ScanNetSecurity
2026.11.16(月)

SAPソフトを標的とするトロイの木馬を確認、今後の展開に注意(Dr.WEB)

Dr.WEBは、SAPエンタープライズソフトウェアを標的とする悪意のあるプログラムについて注意喚起を発表した。

脆弱性と脅威 脅威動向
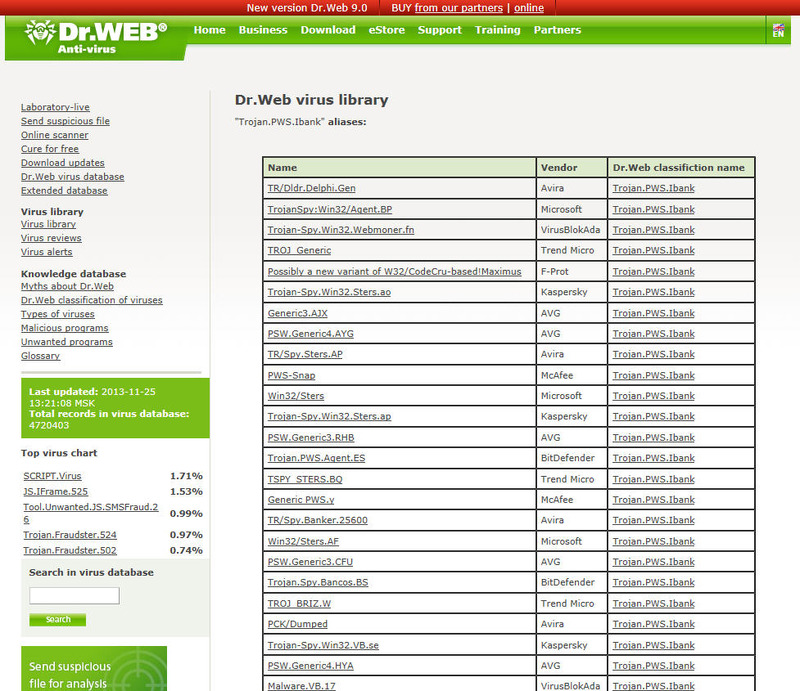
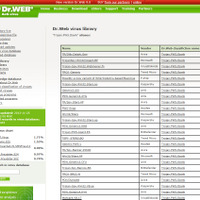
「Trojan.PWS.Ibank」の亜種一覧
「Trojan.PWS.Ibank」の亜種一覧 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は11月25日、SAPエンタープライズソフトウェアを標的とする悪意のあるプログラムについて注意喚起を発表した。このプログラムは、個人情報だけでなくユーザが入力したパスワードをも盗む、「Trojan.PWS.Ibank」と名付けられ広く拡散されているバンキングトロイの木馬ファミリーに属している。ただし、IPC(Inter-Process Communication)ルーチンは改変され、SOCKS5サブルーチンは削除されている。一方で、このトロイの木馬の内部暗号化ルーチンは従来のままとなっている。

また、実行中のアプリケーションの名前を判別するルーチンが追加されており、その中にはSAPエンタープライズソフトウェアも含まれている。このソフトウェアは売上や税金などを管理するための多くのコンポーネントが組み込まれているため、結果として大量の機密情報を扱う。「Trojan.PWS.Ibank」は、ユーザのパスワードを盗んだり、ウイルス対策会社のサイトへのアクセスをブロックしたり、C&Cサーバから受け取ったコマンドを実行するほか、感染PC上にプロキシサーバやVNCサーバを起動したり、OSやブートセクターに修復不可能なダメージを与えるといった動作を行う。現在のところSAPの存在の確認と動作中のプロセスへのコードの挿入のみ動作しか確認されておらず、大きな損害は発生していない。ただし、今後大きな脅威に発展する可能性もあるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop