不正なJPGファイルを正規サイトでも確認、独自の手法で自身を更新(トレンドマイクロ) | ScanNetSecurity
2026.10.07(水)

不正なJPGファイルを正規サイトでも確認、独自の手法で自身を更新(トレンドマイクロ)

トレンドマイクロは、通常とは異なる手法で自身を更新する「SOGOMOT」および「MIRYAGO」ファミリの不正プログラムを確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
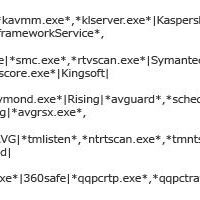
今回の標的型攻撃で確認されたJPEGファイルの例
今回の標的型攻撃で確認されたJPEGファイルの例 全 2 枚 拡大写真
トレンドマイクロ株式会社は12月5日、通常とは異なる手法で自身を更新する「SOGOMOT」および「MIRYAGO」ファミリの不正プログラムを確認したと同社ブログで発表した。これらの不正プログラムは、暗号化された環境設定ファイルを含む画像ファイル(JPG)をダウンロードするが、今回確認された不正プログラムでは環境設定ファイルを隠すことが特徴的としている。これらのJPEGファイルはアジア太平洋地域にホストされているWebサイトに組み込まれており、同地域における標的型攻撃に利用されていると同社では推測している。

このJPEGファイルが暗号化されていたが、同社ではファイルのコンテンツを復号し解析することができた。解析結果から、コンテンツは「環境設定ファイル(タイプA)」「環境設定ファイル(タイプB)」「バイナリコンテンツ(DLLファイルまたは実行ファイル)」3つのグループに分けられた。環境設定ファイル(タイプA)は、これまでに確認された他の不正プログラムの環境設定ファイルと似ていたが、環境設定ファイル(タイプB)には各セキュリティ企業のセキュリティ対策製品のプロセス名のほかに、標的となったネットワーク内のホスト名の情報が含まれていた。

これらのJPEGファイルのほとんどは、アジア太平洋地域に位置するさまざまなWebサイトに組み込まれており、そのいくつかは正規のWebサイトであった。さらに同社では、復号した環境設定ファイルの情報を利用して、この不正プログラムによって送られたメールを取得することができた。メールには、「tplink2.bin」と名付けられた暗号化されたファイルが添付されており、ファイルには「感染PCのネットワーク上のホスト名、IPアドレス」「不正プログラムによってすでに接続されたJPEGファイルの一覧」「インストール済みのセキュリティ更新情報を含む、詳細なOSバージョン情報」が含まれていた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

    異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  4. 「カイクラサービス紹介サイト」に複数の不正プログラム、サーバ内のデータを外部に送信した形跡は確認されず

    「カイクラサービス紹介サイト」に複数の不正プログラム、サーバ内のデータを外部に送信した形跡は確認されず

  5. 日本経済新聞社社員の「マイクロソフト365」のアカウントにサイバー攻撃、悪性サイトに誘導するメールを送信

    日本経済新聞社社員の「マイクロソフト365」のアカウントにサイバー攻撃、悪性サイトに誘導するメールを送信

ランキングをもっと見る
PageTop