セゾンNetアンサーを騙るフィッシングメールを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.26(月)

セゾンNetアンサーを騙るフィッシングメールを確認(フィッシング対策協議会)

フィッシング対策協議会は日、セゾンNetアンサーを騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
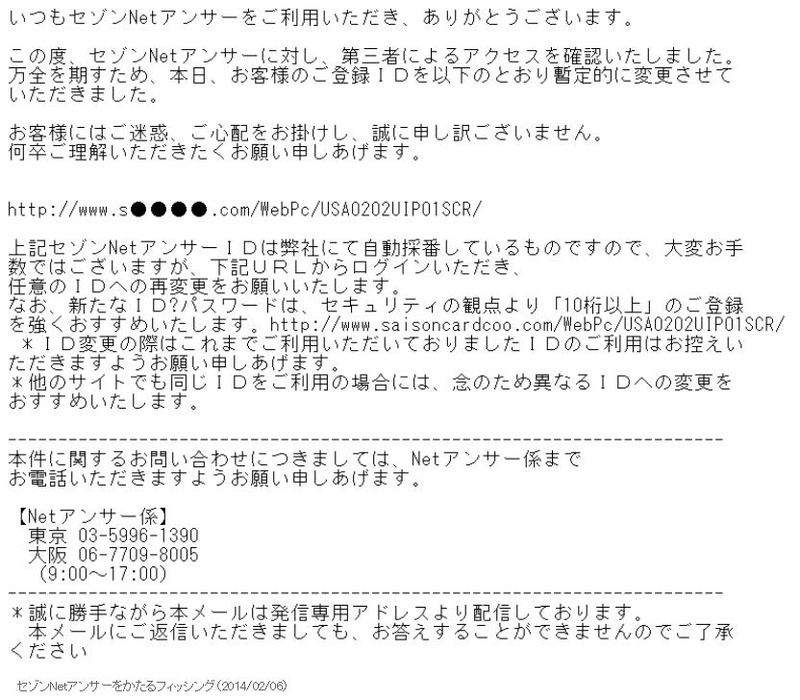
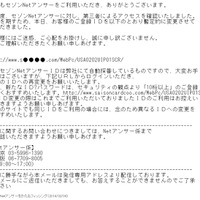
確認されたフィッシングメール
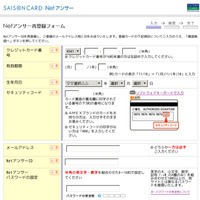
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は2月6日、セゾンNetアンサーを騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「【重要:必ずお読みください】セゾンNetアンサーご登録確認」という件名のメールで、第三者によるアクセスを確認したため登録IDを暫定的に変更したとして、IDとパスワードを再変更するためにリンクをクリックさせようとする。確認されているフィッシングサイトのURLは以下の通り。

http://www.s●●●●.com/WebPc/USA0202UIP01SCR/

同協議会では、2月6日13時の時点でフィッシングサイトの停止を確認しているが、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(クレジットカード番号やセキュリティコード、ログインID、パスワードなど)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. 「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

    「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

  3. ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

    ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

  4. 誤送信が発覚して 10 分未満で委託元の宮城県に報告

    誤送信が発覚して 10 分未満で委託元の宮城県に報告

  5. トホホすぎる 日本企業「内製化率50%」目標

    トホホすぎる 日本企業「内製化率50%」目標

ランキングをもっと見る
PageTop