2013年は「オンライン詐欺」に分類されるサイバー犯罪の被害が顕著な1年(トレンドマイクロ) | ScanNetSecurity
2026.10.26(月)

2013年は「オンライン詐欺」に分類されるサイバー犯罪の被害が顕著な1年(トレンドマイクロ)

トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2013年間セキュリティラウンドアップ」を公開したと発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
報告書「2013年間セキュリティラウンドアップ」
報告書「2013年間セキュリティラウンドアップ」 全 5 枚 拡大写真
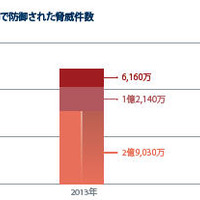
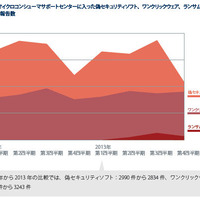
トレンドマイクロ株式会社は2月17日、日本国内および海外でのセキュリティ動向を分析した報告書「2013年間セキュリティラウンドアップ」を公開したと発表した。報告書では、2013年は攻撃者が金銭的利益を得るための攻撃を国内外で激化させた年としている。特にオンライン銀行詐欺ツールをはじめ、偽セキュリティソフト、ワンクリック詐欺、フィッシング詐欺など、「オンライン詐欺」に分類されるサイバー犯罪の被害が顕著であった。中でもオンライン銀行詐欺ツールは世界的に猛威を振るっており、2013年間の検出台数は前年の約2倍となる99万8千件に達した。日本国内でも検出台数は2万5千件を越え、過去最大規模の金銭被害につながっている。

また、世界全体のオンライン銀行詐欺ツール検出数に占める国内の割合は、第1四半期の3%から第4四半期には19%になった。これはアメリカに次いで二番目で、日本が標的となる割合が大きく増加している。金銭を狙う攻撃としては、ランサムウェアも世界的に猛威をふるった。特に第3四半期には、PCを動作不能にすることに加えてPC内のファイルを暗号化する「CryptLocker」の影響もあり、世界全体の検出台数が3万台、国内でも過去最多の10,045台に急増している。世界的にみると、モバイルバンキングも金銭を狙う攻撃の対象になりつつあり、アプリの偽装によるアカウント情報窃取や、中間者攻撃(MitM)による二経路認証の侵害が確認されている。

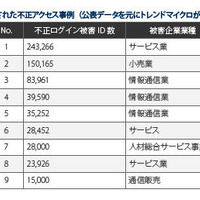
2013年は正規Webサイトの改ざんも猛威をふるった。特に日本国内では、正規Webサイト訪問者へ不正プログラムを感染させる目的の攻撃が全体の8割を占めた。これは、正規Webサイト改ざんが不正プログラムを使ったオンライン詐欺など他の脅威に連鎖する、影響の大きい攻撃であることを示している。また、1年を通じて脆弱性の利用が国内外を問わず多数見られた。正規Webサイト改ざん攻撃においては、改ざん時にサーバ側、特に管理用ミドルウェアの脆弱性が狙われた。その他、国内ではアカウントリスト攻撃が不正アクセス被害全体の54%を占め、不正アクセスの被害を急増させた。不正ログインの成功率が高いことから、1件あたりの被害規模も拡大しており、最大で25万件以上のID が侵害された事例も公表されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  2. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. エーアイセキュリティラボ、「A2B攻撃」に特化した診断ツールを近日中に提供

    エーアイセキュリティラボ、「A2B攻撃」に特化した診断ツールを近日中に提供

ランキングをもっと見る
PageTop