OMC Plusを騙るフィッシングメールを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.25(日)

OMC Plusを騙るフィッシングメールを確認(フィッシング対策協議会)

フィッシング対策協議会は、OMC Plusを騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
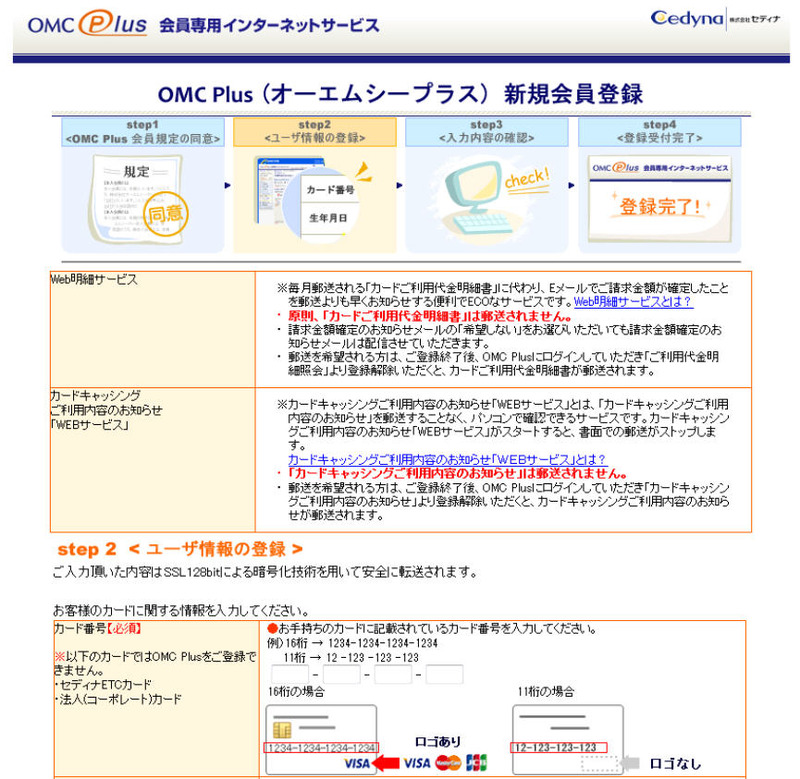
フィッシングメールから誘導されるフィッシングサイト
フィッシングメールから誘導されるフィッシングサイト 全 2 枚 拡大写真
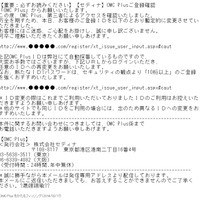
フィッシング対策協議会は2月17日、OMC Plusを騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「【セディナ】OMC Plusカードご利用」という件名のメールで、第三者によるアクセスを確認したため登録IDを暫定的に変更したとして、IDとパスワードを再変更するためにリンクをクリックさせようとする。確認されているフィッシングサイトのURLは以下の通り。

http://www.●●●●●.com/register/xt_issue_user_input.aspx#caut

同協議会によると、2月17日11時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(クレジットカード番号やセキュリティコード、ログインID、パスワードなど)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  3. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

ランキングをもっと見る
PageTop