他社サービスのIDを流用した不正侵入が行われた可能性、早急に登録情報を変更するよう呼びかけ(はてな) | ScanNetSecurity
2026.11.04(水)

他社サービスのIDを流用した不正侵入が行われた可能性、早急に登録情報を変更するよう呼びかけ(はてな)

 はてなは2月24日、はてなのサービスに対して外部から不正なログインが行われた可能性があることを公表した。被害期間や規模については現在調査中。また、京都府警にも連絡済みとのこと。

インシデント・事故 インシデント・情報漏えい
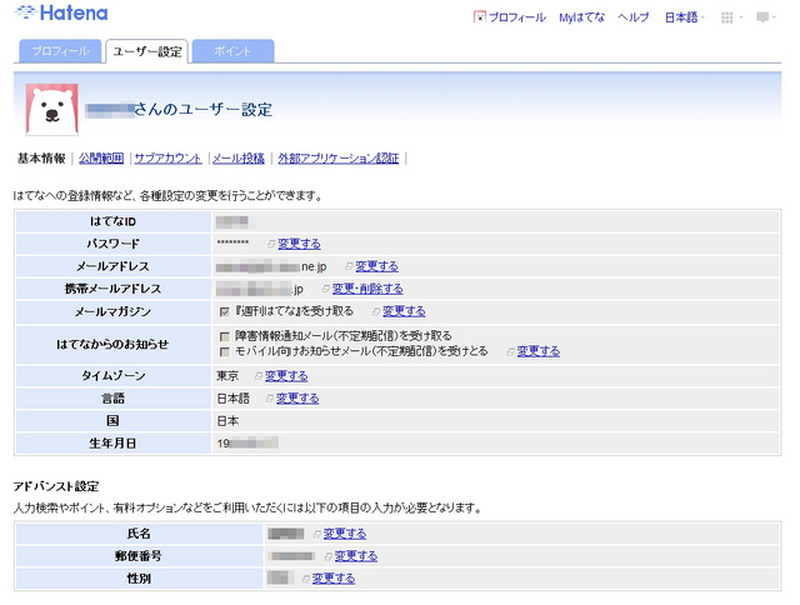
はてな「ユーザー設定」ページ
はてな「ユーザー設定」ページ 全 2 枚 拡大写真
 はてなは2月24日、はてなのサービスに対して外部から不正なログインが行われた可能性があることを公表した。被害期間や規模については現在調査中。また、京都府警にも連絡済みとのこと。

 同社スタッフの公式ブログ「はてなの日記」によると、自社の調査により判明した。他社サービスのIDとパスワードを流用することで、不正侵入が行われたとのこと。

 これにより、個人情報のうち、氏名、郵便番号、生年月日、メールアドレスが閲覧・変更された可能性があるという。また、はてなポイントが、第三者によってAmazonギフト券に交換された可能性、クレジットカード情報を登録している場合は、クレジットカード番号の下4桁を閲覧された可能性があるとしている。

 侵入によるアカウント情報の流出や、パスワードを機械的に推測してログインを試行するといった不審な行動は確認されていない。

 同社では、不正アクセスされたアカウントでは、登録情報が変更されたり、はてなポイントが不正に使用されたりした可能性があるため、「ユーザー設定」ページで、メールアドレスや個人情報が正しく登録されているかを確認するよう呼びかけている。また、他社サービスと同一のID(メールアドレスまたはユーザー名)およびパスワードを使用しているユーザーに対し、早急にパスワードを変更するよう呼びかけている。

はてな、不正ログインの可能性を公表……登録情報確認を呼びかけ

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop