国内企業サイバーセキュリティ実態調査、被害額「10億円以上」を初めて確認 ~ KPMG調査 | ScanNetSecurity
2026.09.24(木)

国内企業サイバーセキュリティ実態調査、被害額「10億円以上」を初めて確認 ~ KPMG調査

 KPMGジャパンは2月17日、日本経済新聞社と共同で実施した、国内企業におけるサイバーセキュリティに関する実態調査の結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
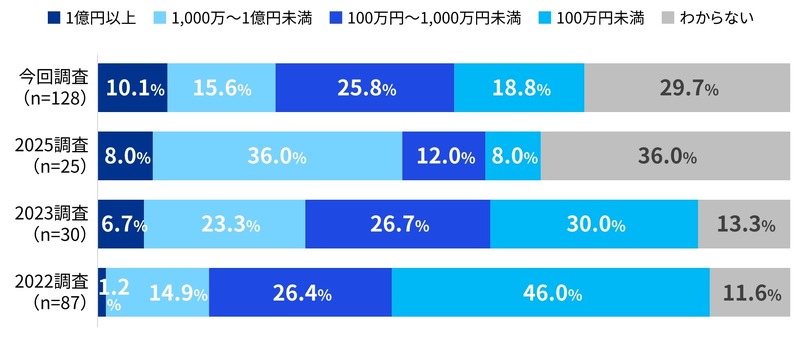
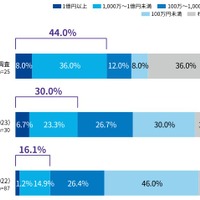
サイバーインシデントの合計被害額の推移
サイバーインシデントの合計被害額の推移 全 2 枚 拡大写真

 KPMGジャパンは2月17日、日本経済新聞社と共同で実施した、国内企業におけるサイバーセキュリティに関する実態調査の結果を発表した。

 同調査は、国内上場企業424社のサイバーセキュリティ責任者・担当者から得た回答をもとに、「サイバー攻撃の実態」、「サイバーセキュリティ管理態勢」、「子会社管理」、「委託先・取引先管理」、「サイバーセキュリティ対策」、「AIセキュリティ」の6つの重要テーマについてまとめたもので、今回で8回目となる。

 同調査で、過去1年間に発生したサイバーインシデントの合計被害額を尋ねたところ、1億円以上の被害額が発生した企業は、2023年調査の6.7%、2025年調査の8.0%から、10.1%に増加し、サイバーインシデントの高額化が年々顕著になっていることが判明した。また、サイバーインシデントの被害額が1億円以上となった企業の割合は、適切な人員を確保している企業と比較し、人員が不足している企業で高くなる傾向があった。その他、過去1年間に発生したサイバーインシデントの合計被害額が「10億円以上」と回答した企業が初めて確認されている。

 業務上の被害が発生したサイバー攻撃の手法は、「ランサムウェア」が6.9%で最多となり、「DDoS(サービス妨害)攻撃」が4.3%で続いた。

 業務上の被害を生じさせたサイバーインシデントが発生した経路について尋ねたところ、「国内の委託先・取引先」が10.8%で最多となり、海外の委託先・取引先については「攻撃があったかわからない」が36.3%と最も多く回答していた。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  2. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  3. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  4. 「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

    「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

  5. ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明

    ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明

ランキングをもっと見る
PageTop