「お名前.com」を騙るフィッシングを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.24(土)

「お名前.com」を騙るフィッシングを確認(フィッシング対策協議会)

 フィッシング対策協議会は12日、「お名前.com」を騙るフィッシングが存在しているとして、注意喚起する文章を公開した。またお名前.comを運営するGMOインターネットも注意を呼びかけている。

脆弱性と脅威 脅威動向
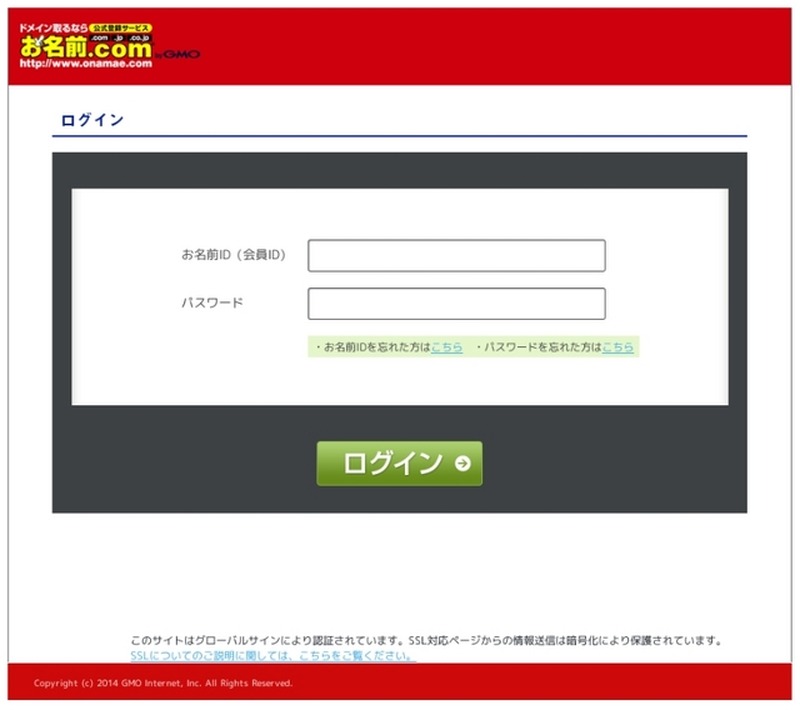
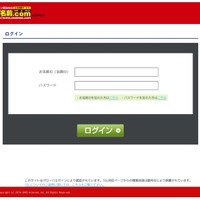
偽サイトの画面
偽サイトの画面 全 3 枚 拡大写真
 フィッシング対策協議会は12日、「お名前.com」を騙るフィッシングが存在しているとして、注意喚起する文章を公開した。またお名前.comを運営するGMOインターネットも注意を呼びかけている。

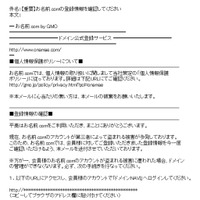
 それによると、「【重要】お名前.comの登録情報を確認してください」というタイトルのメールが出回っているとのこと。15日午前の時点でフィッシングサイトは停止されているが、今後類似のサイトが出現する可能性もある。

 メールは、登録情報を確認するよう呼びかける内容だが、実際とは異なるURL「http://●●●●.●●●●.net/navi/domain.html」などが記載されている(正しくは「https://www.onamae.com/navi/domain.html」)。

 GMOインターネットおよび協議会では、このようなフィッシングサイトで、ユーザーID、ログインパスワードなどを絶対に入力しないように注意を呼びかけている。

「お名前.com」を騙るフィッシングが出現……不審メールが不特定多数に流通

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

ランキングをもっと見る
PageTop