月例セキュリティ情報8件を公開、最大深刻度は「緊急」は2件(日本マイクロソフト)
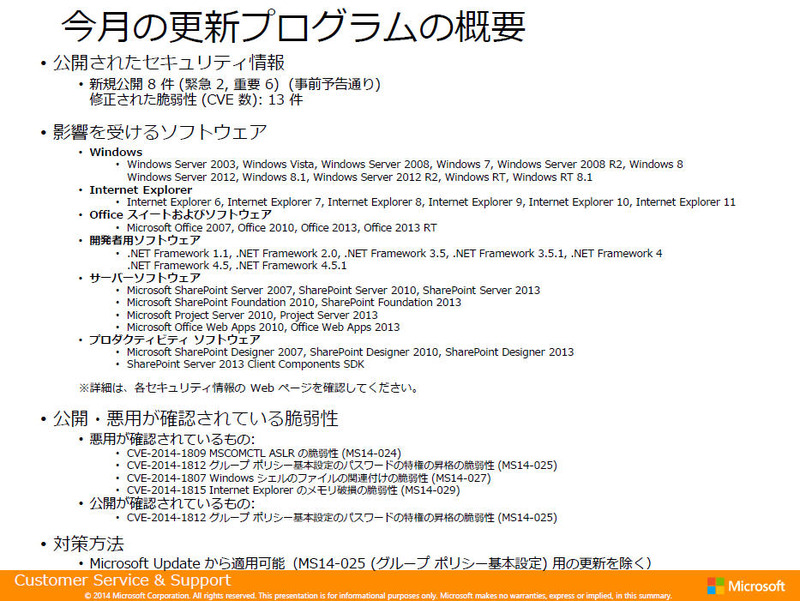
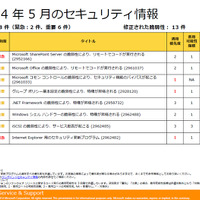
日本マイクロソフトは、2014年5月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通りの8件で、最大深刻度「緊急」が2件、「重要」が6件となっている。
脆弱性と脅威
セキュリティホール・脆弱性
「緊急」
MS14-022:Microsoft SharePoint Server の脆弱性により、リモートでコードが実行される(2952166)要再起動
MS14-029:Internet Explorer 用のセキュリティ更新プログラム(2962482)要再起動
「重要」
MS14-023:Microsoft Office の脆弱性により、リモートでコードが実行される(2961037)再起動が必要な場合あり
MS14-025:グループ ポリシー基本設定の脆弱性により、特権が昇格される(2962486)再起動が必要な場合あり
MS14-026:.NET Framework の脆弱性により、特権が昇格される(2958732)再起動が必要な場合あり
MS14-027:Windows シェル ハンドラーの脆弱性により、特権が昇格される(2962488)要再起動
MS14-028:iSCSI の脆弱性により、サービス拒否が起こる(2962485)再起動が必要な場合あり
MS14-024:Microsoft コモン コントロールの脆弱性により、セキュリティ機能のバイパスが起こる(2961033)再起動が必要な場合あり
このうち、MS14-025(CVE-2014-1812)は脆弱性が一般に公開されており、MS14-024(CVE-2014-1809)、MS14-025(CVE-2014-1812)、MS14-027(CVE-2014-1807)、MS14-029(CVE-2014-1815)は脆弱性を悪用しようとする限定的な攻撃が確認されている。また、企業ユーザに対しては、MS14-024(Microsoft コモンコントロール)、MS14-025(グループポリシー基本設定)、MS14-029(Internet Explorer)について至急適用を進めるよう呼びかけている。
関連記事
この記事の写真
/