国内の金融機関9社をターゲットとしたオンライン不正送金手口を検証(FFRI) | ScanNetSecurity
2026.10.23(金)

国内の金融機関9社をターゲットとしたオンライン不正送金手口を検証(FFRI)

FFRIは、ワンタイムパスワードによる認証を突破し、ネットバンキング利用者の口座から不正送金を行うMITB攻撃マルウェアを入手し、解析・検証を実施した結果を発表した。

脆弱性と脅威 脅威動向
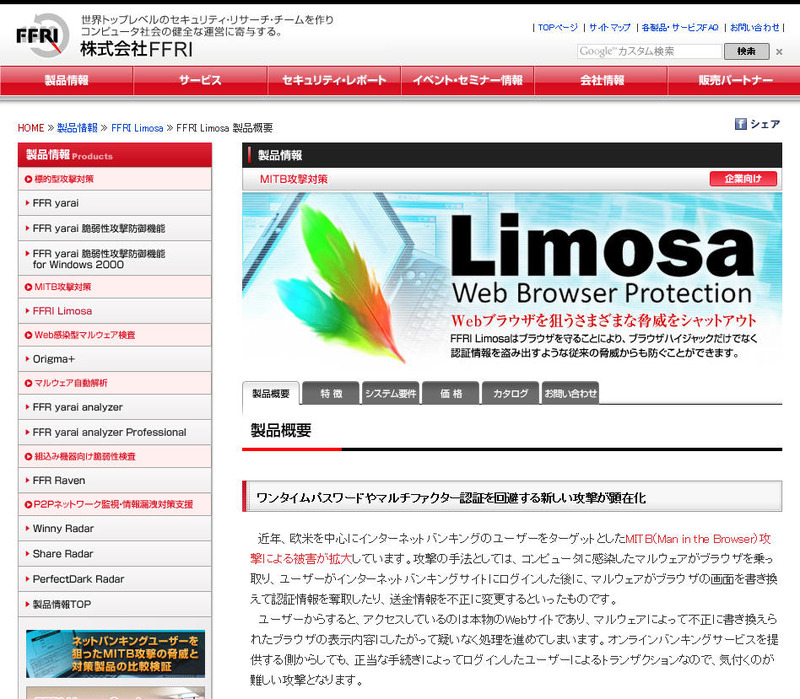
「FFRI Limosa」製品サイト
「FFRI Limosa」製品サイト 全 1 枚 拡大写真
株式会社FFRIは6月4日、ワンタイムパスワードによる認証を突破し、ネットバンキング利用者の口座から不正送金を行うMITB(Man in the Browser)攻撃マルウェアを入手し、解析・検証を実施した結果を発表した。また、同社のMITB攻撃対策製品「FFRI Limosa」による防御が有効であることも確認したという。MITB攻撃は、ネットバンキング利用者のPC端末に感染したマルウェアがWebブラウザに侵入することが必要となる。Webブラウザへの侵入後は、利用者が正規の手順で認証を済ませた後、ブラウザの処理を横取りすることが可能なため、ワンタイムパスワードなどによる認証の強化は十分な対策とはならない。実際に、2014年春以降のMITB攻撃ではワンタイムパスワードを利用している利用者においても被害が発生している。

今回、同社が入手したMITB攻撃マルウェアを解析した結果、国内の主要銀行4行と信販会社5社の利用者を標的としていることが判明したため、実際に標的とされている銀行のアカウントで検証し、「FFRI Limosa」で防御できることを確認した。具体的には、FFRI Limosaによって保護されたWebブラウザの利用時にMITB攻撃マルウェアによるWebブラウザへの侵入を阻止し、FFRI Limosaが適用されていない状態で検証した際に表示されていたプログレスバーやワンタイムパスワードを要求する偽画面が表示されないことを確認している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  5. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

ランキングをもっと見る
PageTop