KDDI の ISP 事業者向けメールシステムに不正アクセス、個人情報保護委員会が行政指導 | ScanNetSecurity
2026.10.23(金)

KDDI の ISP 事業者向けメールシステムに不正アクセス、個人情報保護委員会が行政指導

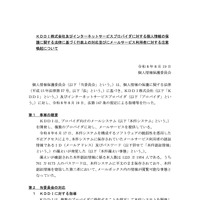
 個人情報保護委員会は8月19日、KDDI株式会社への個人情報の保護に関する法律に基づく行政上の対応について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 個人情報保護委員会は8月19日、KDDI株式会社への個人情報の保護に関する法律に基づく行政上の対応について発表した。

 KDDIではプロバイダ向けのメールシステムを開発し、複数のプロバイダにメールサービスを提供していたが、6月17日に本件システムを構成するソフトウェアの脆弱性を悪用した不正アクセスで、保存されていたメールサービス利用者のID(メールアドレス)とパスワードの漏えいが発覚していた。漏えいが確認されたのは1,223万1,954人で、うち761万6,173人のパスワードは平文のまま保存されており、認証情報を窃取した第三者によってメールボックス内の情報が閲覧可能な事態となっていた。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

ランキングをもっと見る
PageTop