研究者たちが、一部のフラッシュドライブの内部にあるファームウェアを、悪性コードで再プログラムすることができたと語った――それはガジェットのマイクロコントローラによって実行されるコードで、犠牲者に気づかれぬまま、最終的にはマルウェアを PC にインストールする、あるいはネットワークトラフィックをリダイレクトする。
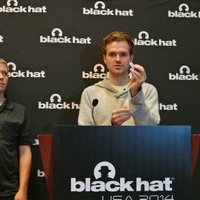
ドイツのセキュリティチーム SR Labs の Karsten Nohl と Jakob Lell は、特定の USB デバイスに埋め込まれたマイクロコントローラとソフトウェアの分析に数ヶ月を費やした。彼らは Flash ROM の中に、今日のアンチウイルスツールでは検知できないマルウェアを、確実に隠せることが明らかになったと語った――それは非常に、非常に効果的なものだ。
我々が聞かされたところによると、彼らの邪悪なソフトウェア(彼らは、それを BadUSB と呼んでいる)は、特定のフラッシュメモリの中だけではなく、サポートされた、あるいは互換性を持ったマイクロコントローラを有しているものであれば、何にでもインストールすることができるという。あなたが彼らと同様に、ファームウェアを再プログラムするためのツールと腕前を持っている場合を除けば、それをデバイスから取り除くことは不可能だ。
ドイツのセキュリティチーム SR Labs の Karsten Nohl と Jakob Lell は、特定の USB デバイスに埋め込まれたマイクロコントローラとソフトウェアの分析に数ヶ月を費やした。彼らは Flash ROM の中に、今日のアンチウイルスツールでは検知できないマルウェアを、確実に隠せることが明らかになったと語った――それは非常に、非常に効果的なものだ。
我々が聞かされたところによると、彼らの邪悪なソフトウェア(彼らは、それを BadUSB と呼んでいる)は、特定のフラッシュメモリの中だけではなく、サポートされた、あるいは互換性を持ったマイクロコントローラを有しているものであれば、何にでもインストールすることができるという。あなたが彼らと同様に、ファームウェアを再プログラムするためのツールと腕前を持っている場合を除けば、それをデバイスから取り除くことは不可能だ。