「ユーザーができること= AI ができること」Okta for AI Agents が目指す統制の形 | ScanNetSecurity
2026.10.22(木)

「ユーザーができること= AI ができること」Okta for AI Agents が目指す統制の形

 Okta Japan株式会社は6月5日、4月30日に一般提供が始まった「Okta for AI Agents」が生まれた背景にある課題と、その解決策としてOktaが取り組む考え方についての解説記事を発表した。同社シニア ソリューションエンジニアの南野要氏が執筆している。

製品・サービス・業界動向 業界動向

 Okta Japan株式会社は6月5日、4月30日に一般提供が始まった「Okta for AI Agents」が生まれた背景にある課題と、その解決策としてOktaが取り組む考え方についての解説記事を発表した。同社シニア ソリューションエンジニアの南野要氏が執筆している。

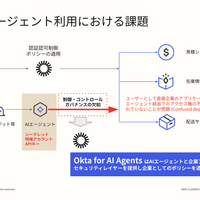
 人間の代わりに自律的に振る舞う存在へと大きく進化した今日のAIエージェントは、見積もりの作成や在庫の確認、出荷の調整、外部SaaSを使ったスケジュール調整など、複数のシステムをまたいで実際のビジネスタスクをこなすことが可能になったが、タスクが複雑になるほど、AIエージェントが接続するアプリケーションの数と必要な権限は増加し、新たなセキュリティリスクをもたらしている。

 一般的に社員が業務アプリケーションを操作する際は、担当者ごとに権限が細かく定められており、できることとできないことが明確に制御されているが、AIエージェントを経由した場合はその制御がまったく及ばないケースがあり、これはAIエージェントが誰に代わって何にアクセスできるのかが適切に管理されていないことが原因という。

 Oktaは人間の社員がアプリケーションにログインして業務を行う際、認証と認可の機能を通じて「誰が」「何にアクセスできるか」を制御してきたが、「Okta for AI Agents」では、この仕組みをAIエージェントにも適用している。ユーザーがAIエージェントに指示を出すと、エージェントはOktaにクレデンシャルをリクエストし、Oktaはそのユーザーが誰であるかを特定し、その人に対応した適切な権限の範囲でのみエージェントが動けるよう管理する。AIエージェントができることは、そのエージェントを動かしているユーザーが通常できることと必ず対応していなければならない、という原則を仕組みとして実現している。

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  4. 学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

    学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

  5. ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

    ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

ランキングをもっと見る
PageTop