Heartbleed攻撃は、脆弱性公開からの約1週間で100万件以上の攻撃(日本IBM) | ScanNetSecurity
2026.11.10(火)

Heartbleed攻撃は、脆弱性公開からの約1週間で100万件以上の攻撃(日本IBM)

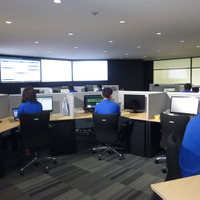
日本IBMは、東京を含む世界10カ所のIBMセキュリティー・オペレーション・センター(SOC)にて2014年上半期に観測したセキュリティイベント情報に基づき、主として国内の企業環境で観測された脅威動向をまとめた「2014年上半期Tokyo SOC情報分析レポート」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
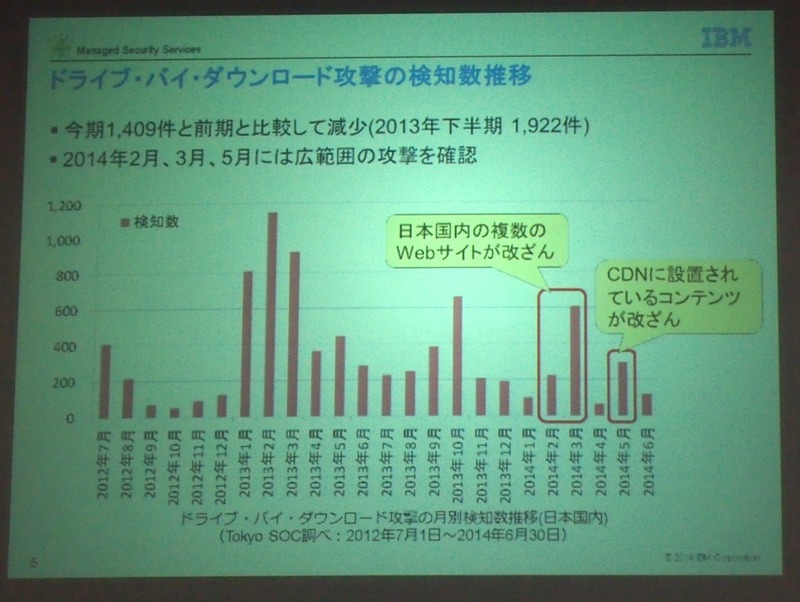
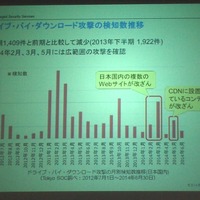
ドライブ・バイ・ダウンロード攻撃の検知数推移
ドライブ・バイ・ダウンロード攻撃の検知数推移 全 4 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は8月27日、東京を含む世界10カ所のIBMセキュリティー・オペレーション・センター(SOC)にて2014年上半期(1月~6月)に観測したセキュリティイベント情報に基づき、主として国内の企業環境で観測された脅威動向をまとめた「2014年上半期Tokyo SOC情報分析レポート」を発表した。レポートでは、「ドライブ・バイ・ダウンロード攻撃」「OpenSSLの脆弱性を突くHeartbleed攻撃」「Apache Strutsの脆弱性に対する攻撃」の3つをトピックに挙げている。

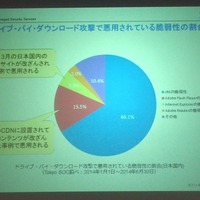
ドライブ・バイ・ダウンロード攻撃は今期も引き続き検知しており、Tokyo SOCでクライアント環境を監視している対象のうち、全体の21.9%の組織でマルウェアのダウンロードのステップまで至っていた。ダウンロードに至っている組織は、従来から指摘されているようにJREやAdobe製品などの脆弱性バージョンのコントロールができていない、または難しい環境にあるとしている。

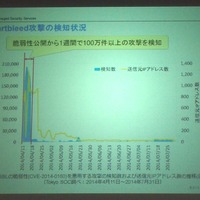
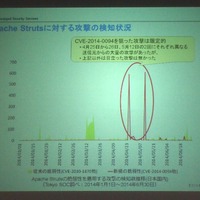
大規模な攻撃が発生したHeartbleedでは、脆弱性公開から最初の約1週間に100万件以上の攻撃が集中した。特定の組織をターゲットにした執拗な攻撃も確認されている。この攻撃は現在でも一定量が検知される状況が続いている。2014年4月に話題となったApache Strutsの脆弱性を狙った攻撃は、特定の送信元・送信先間の検知に留まった。従来の脆弱性(CVE-2010-1870他)を狙う攻撃が現在も複数の組織で検知が継続していることと対照的であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

  2. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  3. SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

    SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

  4. 「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい

    「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい

  5. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

ランキングをもっと見る
PageTop