大規模組織の半数が自社開発モバイルアプリのセキュリティテストを実施せず(日本IBM) | ScanNetSecurity
2026.11.12(木)

大規模組織の半数が自社開発モバイルアプリのセキュリティテストを実施せず(日本IBM)

日本IBMは、モバイル・セキュリティのリスクへの警告に関する調査を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
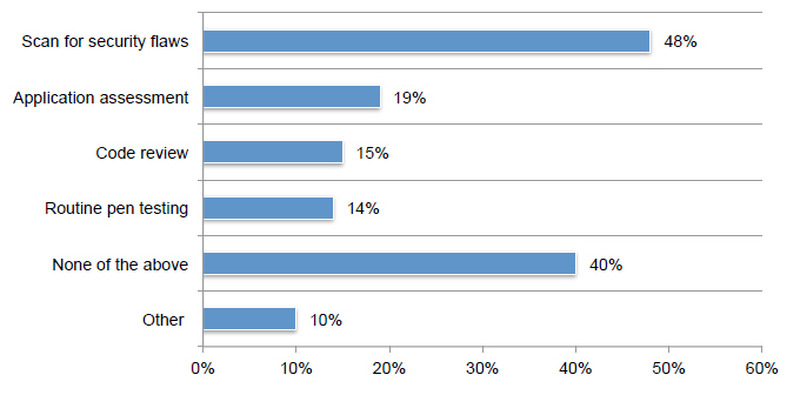
大企業の40%近くが、顧客向けに開発するモバイル・アプリケーションを保護するために適切な予防措置を講じていない
大企業の40%近くが、顧客向けに開発するモバイル・アプリケーションを保護するために適切な予防措置を講じていない 全 2 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は4月3日、モバイル・セキュリティのリスクへの警告に関する調査を発表した。これは米IBMセキュリティーとPonemon Instituteによるもの。調査結果から、多くのFortune 500企業などの大企業の40%近くが、顧客向けに開発するモバイル・アプリケーションを保護するために適切な予防措置を講じていないことが判明した。また、サイバー攻撃に対して、企業所有およびBYODのモバイル・デバイスの保護が適切に行われていないため、ハッカーがユーザ、企業、顧客のデータに容易にアクセスできる状況にあることも明らかになったとしている。

さらに、モバイルに対するサイバー攻撃の数が増加の一途をたどっており、常時1,160万台を超えるモバイル・デバイスが悪意のあるコードに感染している一方で、400以上の大規模組織の自社開発モバイル・アプリケーションのうち、セキュリティ対策テストが実施されているアプリケーションは半数にも満たず、企業の33%は自社アプリケーションのテストを一切行っていないことも判明した。このような組織のうち、モバイル・セキュリティにまったく予算を割り当てていない組織は50%にも上っている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

    モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

ランキングをもっと見る
PageTop