情報侵害の早期検知体制は、大規模組織においてもまだまだ不十分(EMCジャパン) | ScanNetSecurity
2026.11.16(月)

情報侵害の早期検知体制は、大規模組織においてもまだまだ不十分(EMCジャパン)

EMCジャパンRSA事業本部は、情報侵害の早期対策に関する最新の調査結果を発表した。

脆弱性と脅威 脅威動向
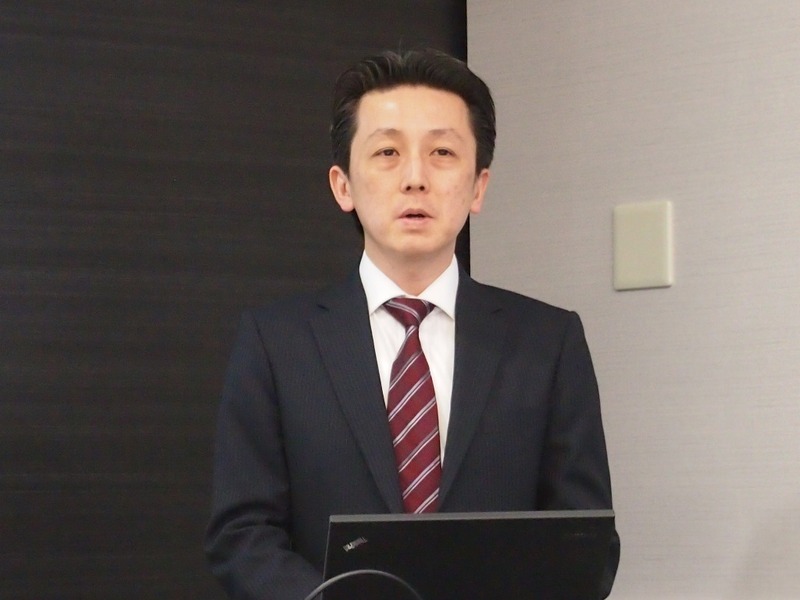
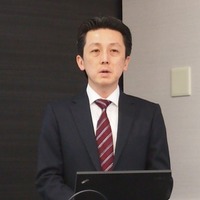
同社RSA事業本部 マーケティング部の部長である水村明博氏
同社RSA事業本部 マーケティング部の部長である水村明博氏 全 5 枚 拡大写真
EMCジャパン株式会社RSA事業本部は4月15日、情報侵害の早期対策に関する最新の調査結果を発表した。この調査は米EMCのセキュリティ事業本部であるRSAが世界規模で実施したもので、Global 1000企業のトップ・セキュリティ・リーダーが参画している「ビジネス革新のためのセキュリティ協議会(Security for Business Innovation Council:SBIC)」メンバー10名の回答と、世界30ヵ国の大企業170名のセキュリティ関係者から得た回答を比較対照したものとなっている。

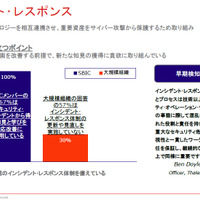
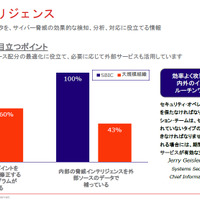
調査では、情報侵害の早期対策について「インシデント・レスポンス」「コンテンツ・インテリジェンス」「分析インテリジェンス」「脅威インテリジェンス」の4分野の評価に注目している。インシデント・レスポンスでは、SBICの100%が企業公認のインシデント・レスポンス体制を備えていることに対し、大規模組織では30%にとどまり、そのうちの57%はインシデントレスポンス体制の更新や見直しを実施していないことが明らかになった。

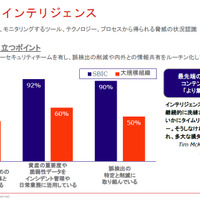
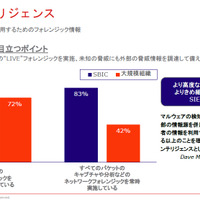
コンテンツ・インテリジェンスでは、SBICの100%が「疑わしい活動に対する警告処理を一元管理するためのセキュリティ専用のログ収集と相関分析手法を備えている」ことに対し、大規模組織では45%と、脅威の認識への甘さが露呈した。分析インテリジェンスでは、ホストのフォレンジックはSBICが83%、大規模組織が72%とともに高い比率となったが、ネットワークフォレンジックでは83%と42%と、大規模組織では浸透が低かった。脅威インテリジェンスでは、脆弱性管理プログラムで100%と60%、外部ソースのデータで脅威インテリジェンスを補っているのは100%と43%であった。

こうした現状に対しEMCでは、フルタイムで従事しているセキュリティ要員が「セキュリティシステム」「インテリジェンスとインシデント」「セキュリティデータと分析」の3つの領域の中からマネージメント上の役割を明確に定義すべきとしている。また、ITセキュリティとサイバーセキュリティは求める能力が異なっているということを理解すること、セキュリティ・インシデントをどのように優先順位付けし、追跡するかによって、早期検知体制構築の効果に劇的な影響をもたらし得ることなどを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop