標的型攻撃に使用される30の脆弱性を発表、最新版の維持を呼びかけ(JVN) | ScanNetSecurity
2026.09.18(金)

標的型攻撃に使用される30の脆弱性を発表、最新版の維持を呼びかけ(JVN)

IPAおよびJPCERT/CCは、重要インフラ事業者に対する標的型攻撃に多く使用される30の脆弱性について「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
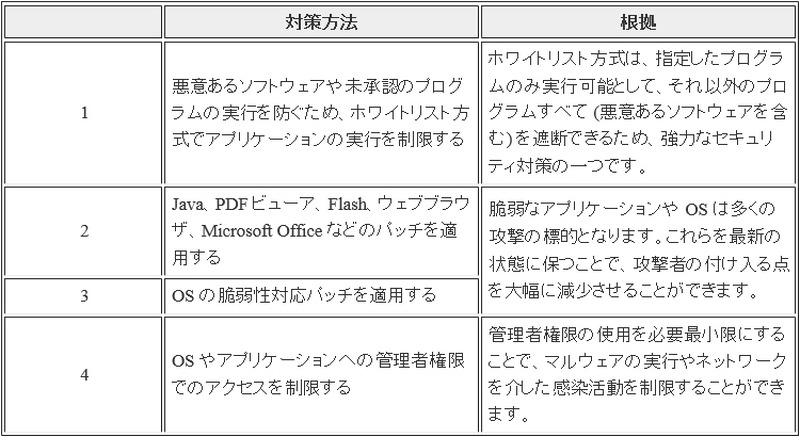
総合的なセキュリティ対策の一環として実施すべき4つの緩和策
総合的なセキュリティ対策の一環として実施すべき4つの緩和策 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は5月8日、重要インフラ事業者に対する標的型攻撃に多く使用される30の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。これは、Canadian Cyber Incident Response Centre(CCIRC)による検証をもとに、カナダ、ニュージーランド、UKおよびオーストラリアのCyber Security Centreが協力して作成したもの。

30の脆弱性には、Microsoft、Oracle、Adobe製品やOpenSSLを組み込んだソフトウェアが挙げられている。標的型攻撃では、既知の脆弱性の対策を行っていないソフトウェアを狙う事例が継続的に観測されているが、「Top 4 Mitigation Strategies to Protect Your ICT System」によると、標的型攻撃の85%は適切に修正対応を行っていれば防ぐことができるとしている。脆弱性を放置していると、機微な情報や重要な情報を喪失したり、通常業務の停止といった影響を受ける可能性があり、復旧にかかる金銭的な損失や組織の評判に関する潜在的な被害もあるとして、最新版の環境の維持やパッチの適用などの対策を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop