「ゆうちょ銀行」を騙るフィッシングメールを確認、注意を呼びかけ(フィッシング対策協議会) | ScanNetSecurity
2026.10.25(日)

「ゆうちょ銀行」を騙るフィッシングメールを確認、注意を呼びかけ(フィッシング対策協議会)

フィッシング対策協議会は、「ゆうちょ銀行」を騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
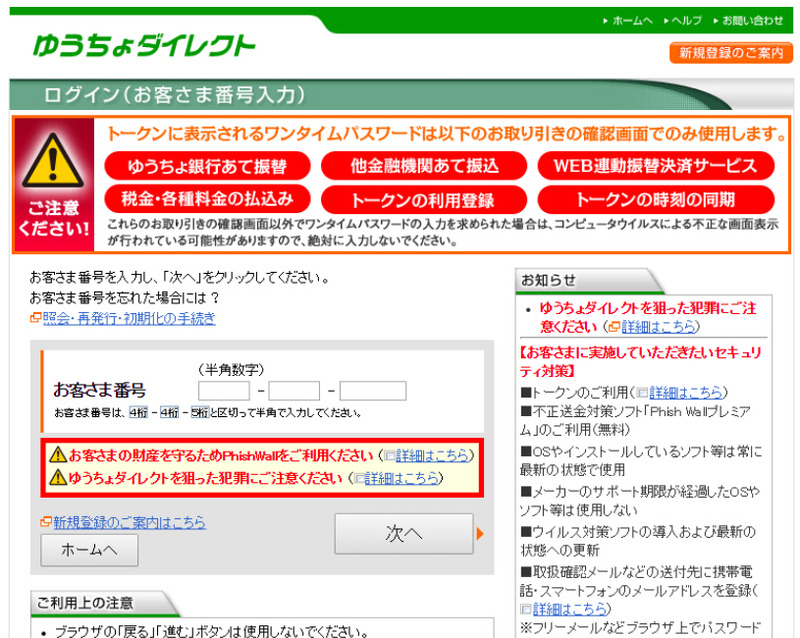
確認されたフィッシングサイト
確認されたフィッシングサイト 全 2 枚 拡大写真
フィッシング対策協議会は5月15日、「ゆうちょ銀行」を騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「【ゆうちょ銀行】本人認証サービス」「【ゆうちょ銀行】メールアドレスの確認」といった件名のメールで、ネットショップでの情報漏えい事件を受けてシステムをアップデートしたため、アカウントが凍結されないために登録の確認が必要であるとして、リンクをクリックしてログインさせようとする。確認されているフィッシングサイトのURLは以下の通り。

http://www.●●●●.cn/js/index.htm
http://●●●●.com/pk/
http://www.●●●●.net/pk/
http://www.●●●●.cn/js/

これらをクリックすると、下記のURLに転送される。

http://direct.jp-bank.japanpost.jp.czi.●●●●.com/tp1web/U010101SCK.htm

同協議会によると、5月15日10時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(お客様番号、合言葉、ログインパスワードなど)を絶対に入力しないよう呼びかけている。

http://www.antiphishing.jp/news/alert/jpbank20150515.html

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. アバハウスインターナショナルに不正アクセス、複数の顧客からの問い合わせで発覚

    アバハウスインターナショナルに不正アクセス、複数の顧客からの問い合わせで発覚

  4. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  5. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

ランキングをもっと見る
PageTop