インシデントの予兆を検知する、SOC活用のログ相関分析サービス(日立システムズ) | ScanNetSecurity
2026.10.13(火)

インシデントの予兆を検知する、SOC活用のログ相関分析サービス(日立システムズ)

日立システムズは、サイバー攻撃や内部関係者による情報漏えいなどの対策として、「SHIELD SOC」を活用したログ相関分析サービスの提供を開始した。

製品・サービス・業界動向 新製品・新サービス
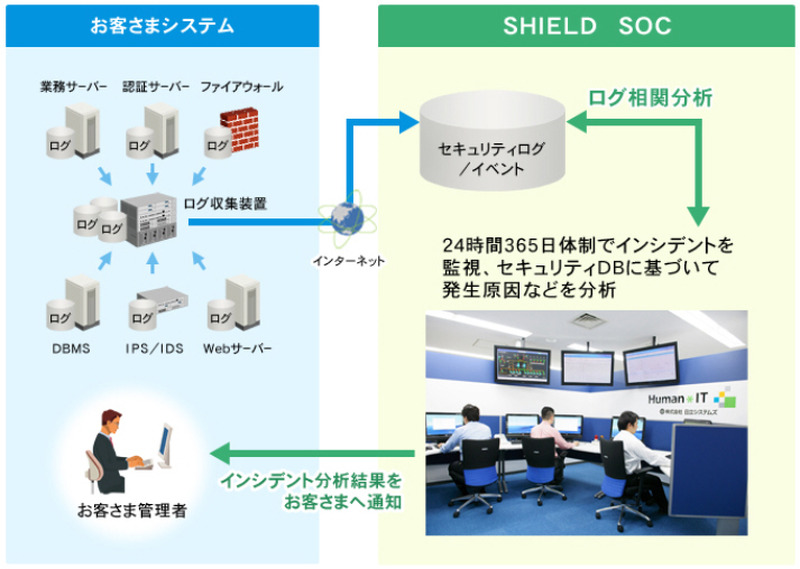
SHIELD ログ相関分析サービスの概要
SHIELD ログ相関分析サービスの概要 全 2 枚 拡大写真
株式会社日立システムズは6月9日、サイバー攻撃や内部関係者による情報漏えいなどの対策として、「SHIELD SOC」を活用したログ相関分析サービスの提供を開始した。同サービスは、ユーザの情報システム上のファイアウォールや侵入検知装置などのネットワーク機器に加え、Webサーバ、データベース、クライアントPCなど、さまざまなデバイスのログを監視ツールにより収集、それらのログを同社の「SHIELD SOC」のアナリストが相関的に分析することで、重要なセキュリティインシデントの兆候やその予兆を検知、または対策を行い、ユーザに報告するもの。

複数のログを相関的に分析し、過去の事例や不正行動パターンと照合することで、いつどのような不正が行われたかを把握することが可能になる。また、同サービスの導入を従業員に周知することにより、内部犯行の抑止にも効果があるとしている。さらに「SHIELD SOC」は24時間365日体制で運用されているため、リアルタイムの検知・報告が可能。ユーザは即対応することで、被害を最小限に抑えることができる。「SHIELD セキュリティデバイス監視サービス」や「SHIELD クラウドCSIRTサービス」と組み合わせることで、インシデントの早期検知から早期対策のアドバイスまで、セキュリティインシデントに対するトータルな対応が可能になる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

    教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

  2. JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

    JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

  3. ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

    ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

  4. 穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

    穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

  5. 家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

    家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

ランキングをもっと見る
PageTop