【Interop 2015】標準型サイバー攻撃によるイントラネットへの侵入を前提にしたマルウェア対策(富士通) | ScanNetSecurity
2026.11.02(月)

【Interop 2015】標準型サイバー攻撃によるイントラネットへの侵入を前提にしたマルウェア対策(富士通)

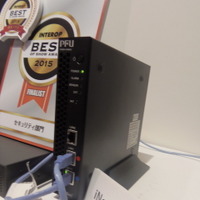
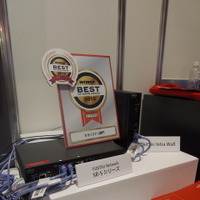
 富士通のブースでは、標準型サイバー攻撃への内部対策が可能な「iNetSec Intra Wall」を展示していた。

研修・セミナー・カンファレンス セミナー・イベント
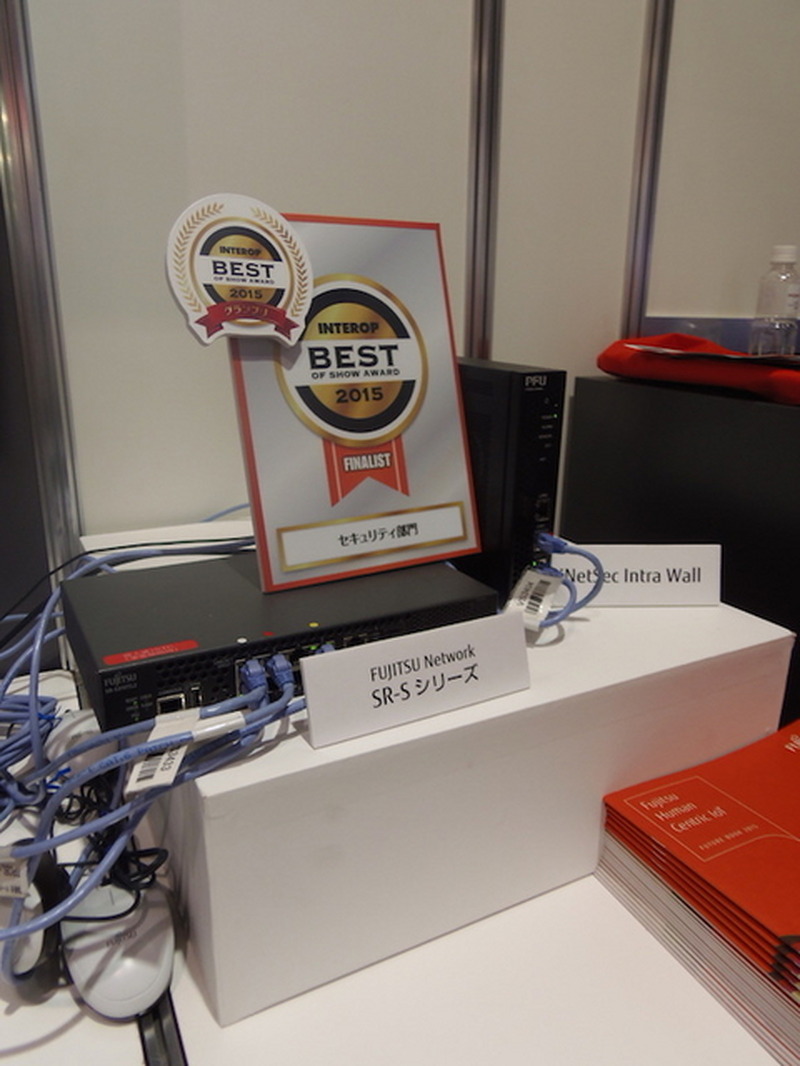
富士通のブースで紹介されていた「iNetSec Intra Wall」
富士通のブースで紹介されていた「iNetSec Intra Wall」 全 5 枚 拡大写真
 富士通のブースでは、標準型サイバー攻撃への内部対策が可能な「iNetSec Intra Wall」を展示していた。

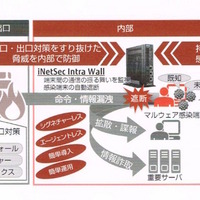
 同社担当によると「最近では、標準型サイバー攻撃によって、入口・出口のセキュリティ対策をすり抜けて、イントラネットにマルウェアが進入するケースが増えている。もはや侵入を前提にしたマルウェア対策が必要だ」という。そこで開発されたのが、このiNetSec Intra Wallだ。

 この製品のユニークな点は、従来のようなシグニチャーやエージェントが必要なく、簡単に導入できる点だろう。ネットワークに侵入したマルウェアの通信の振舞い(種別・方向・順序)の相関関係から、感染が疑われる端末を検知する。

 この特許技術によって、その端末をネットワークから遮断することが可能だ。既知のマルウェアだけでなく、亜種や未知のマルウェアでも効果があるそうだ。

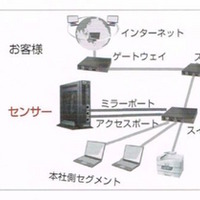
 iNetSec Intra Wallの具体的な構成は、センサーの役目を果たす専用アプライアンスと、このアプライアンスを管理するマネージャーから成る。専用アプライアンスを社内イントラのセグメントや拠点のセグメントに配置。専用アプライアンスは、タグVLANの場合は16VLANまで管理できるようになっている。

 また、マルウェアの検知だけでなく、ネットワークの通信を監視し、業務で禁止されているファイル共有ソフトなどのアプリケーションを検知・遮断することで、企業のセキュリティポリシーの統制や情報漏えい対策を強化できるという。

【Interop 2015 Vol.50】富士通、標準型サイバー攻撃への内部対策が可能な「iNetSec Intra Wall」を展示

《井上猛雄@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. 今日もどこかで情報漏えい 第53回「2026年9月の情報漏えい」カメラが情報漏えいの瞬間を捉えた世紀の映像

    今日もどこかで情報漏えい 第53回「2026年9月の情報漏えい」カメラが情報漏えいの瞬間を捉えた世紀の映像

  5. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

ランキングをもっと見る
PageTop