Google がサイバー犯罪集団の独自分類体系を導入 ~ Microsoft と CrowdStrike が推進した業界統一規則はいずこへ | ScanNetSecurity
2026.09.26(土)

Google がサイバー犯罪集団の独自分類体系を導入 ~ Microsoft と CrowdStrike が推進した業界統一規則はいずこへ

 複数の命名体系が存在するせいで、研究者たちは同じ集団を 10 種類もの異なる名前で呼んでいる。たとえば「ロシア軍事情報部 第 74455 部隊」という同一の組織が「Seashell Blizzard」「IRIDIUM」「VOODOO BEAR」「BE2」「UAC-0113」「Blue Echidna」「PHANTOM」「BlackEnergy Lite」「APT44」と呼ばれるといった具合だ。

国際 TheRegister
https://cloud.google.com/blog/topics/threat-intelligence/updated-cyber-threat-actor-naming-system/?hl=en
https://cloud.google.com/blog/topics/threat-intelligence/updated-cyber-threat-actor-naming-system/?hl=en 全 1 枚 拡大写真

 Google が独自のサイバー犯罪集団分類体系を発表した。Microsoft が主導していた業界統一の命名規則作りは、どうやらお流れになったらしい。

 検索の巨人は土曜日(編集部註:2026年7月25日)、2022 年に買収した Mandiant と、その後新設された Google Threat Intelligence Group(GTIG)への統合について触れた投稿でこの新体系を発表した。

 2 つが 1 つになった今、サイバー犯罪集団を表現する一貫した命名規則が必要だというのが Google の言い分だ。

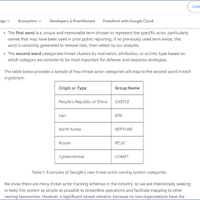
 その結果生まれたのが 2 単語形式の命名体系だ。最初の単語は「特定の攻撃者を表す独自で記憶に残る用語」で、セキュリティ業界ですでに定着した呼称があればそれを使い、なければ「バイアスを排除するため」ランダムに単語を生成するという。

 2 番目の単語は「防御と対応戦略で最も重要と考える要素に基づいて、動機、帰属、活動タイプによって脅威クラスターを分類する」そうだ。

 詳細は後述するが、Google が決定した名称は以下の通り:

・ CASTLE:中華人民共和国系の集団
・ ION:イラン系の脅威
・ NEPTUNE:北朝鮮の攻撃者
・ RELIC:ロシア系
・ COMET:国家の支援を受けていないサイバー犯罪者

《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  2. 極東開発工業子会社の日本トレクス、不正アクセスによるシステム障害を発表

    極東開発工業子会社の日本トレクス、不正アクセスによるシステム障害を発表

  3. カルビーのプロ野球チップス関連サービス「PhotoGoods」で個人情報漏えいの可能性

    カルビーのプロ野球チップス関連サービス「PhotoGoods」で個人情報漏えいの可能性

  4. ApplyNow 提供の採用管理プラットフォームに不正アクセス、マイナンバー含む個人データが漏えいした可能性

    ApplyNow 提供の採用管理プラットフォームに不正アクセス、マイナンバー含む個人データが漏えいした可能性

  5. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

ランキングをもっと見る
PageTop